Logto คือทางเลือกแทน Auth0 ที่ออกแบบมาสำหรับแอปและผลิตภัณฑ์ SaaS ยุคใหม่ โดยมีทั้งบริการ Cloud และ Open-source เพื่อช่วยให้คุณเปิดตัวระบบการจัดการเอกลักษณ์และการเข้าถึง (IAM) ได้อย่างรวดเร็ว สนุกกับการยืนยันตัวตน (การยืนยันตัวตน), การอนุญาต (การอนุญาต), และการจัดการหลายผู้เช่า ครบจบในที่เดียว
เราแนะนำให้เริ่มต้นด้วย tenant สำหรับการพัฒนาแบบฟรีบน Logto Cloud เพื่อให้คุณสามารถสำรวจฟีเจอร์ทั้งหมดได้อย่างง่ายดาย
ในบทความนี้ เราจะพาคุณไปทีละขั้นตอนเพื่อสร้างประสบการณ์ลงชื่อเข้าใช้ DingTalk (การยืนยันตัวตนของผู้ใช้) อย่างรวดเร็วด้วย iOS (Swift) และ Logto
ข้อกำหนดเบื้องต้น
- มี Logto instance ที่พร้อมใช้งาน ดู หน้าแนะนำ เพื่อเริ่มต้นใช้งาน
- มีความรู้พื้นฐานเกี่ยวกับ iOS (Swift)
- มีบัญชี DingTalk ที่ใช้งานได้
สร้างแอปพลิเคชันใน Logto
Logto สร้างขึ้นบนพื้นฐานของการยืนยันตัวตน OpenID Connect (OIDC) และการอนุญาต OAuth 2.0 โดยรองรับการจัดการข้อมูลระบุตัวตนแบบรวมศูนย์ข้ามหลายแอปพลิเคชัน ซึ่งมักเรียกว่า การลงชื่อเข้าใช้ครั้งเดียว (Single Sign-On; SSO)
ในการสร้างแอปพลิเคชัน Native app ของคุณ เพียงทำตามขั้นตอนเหล่านี้:
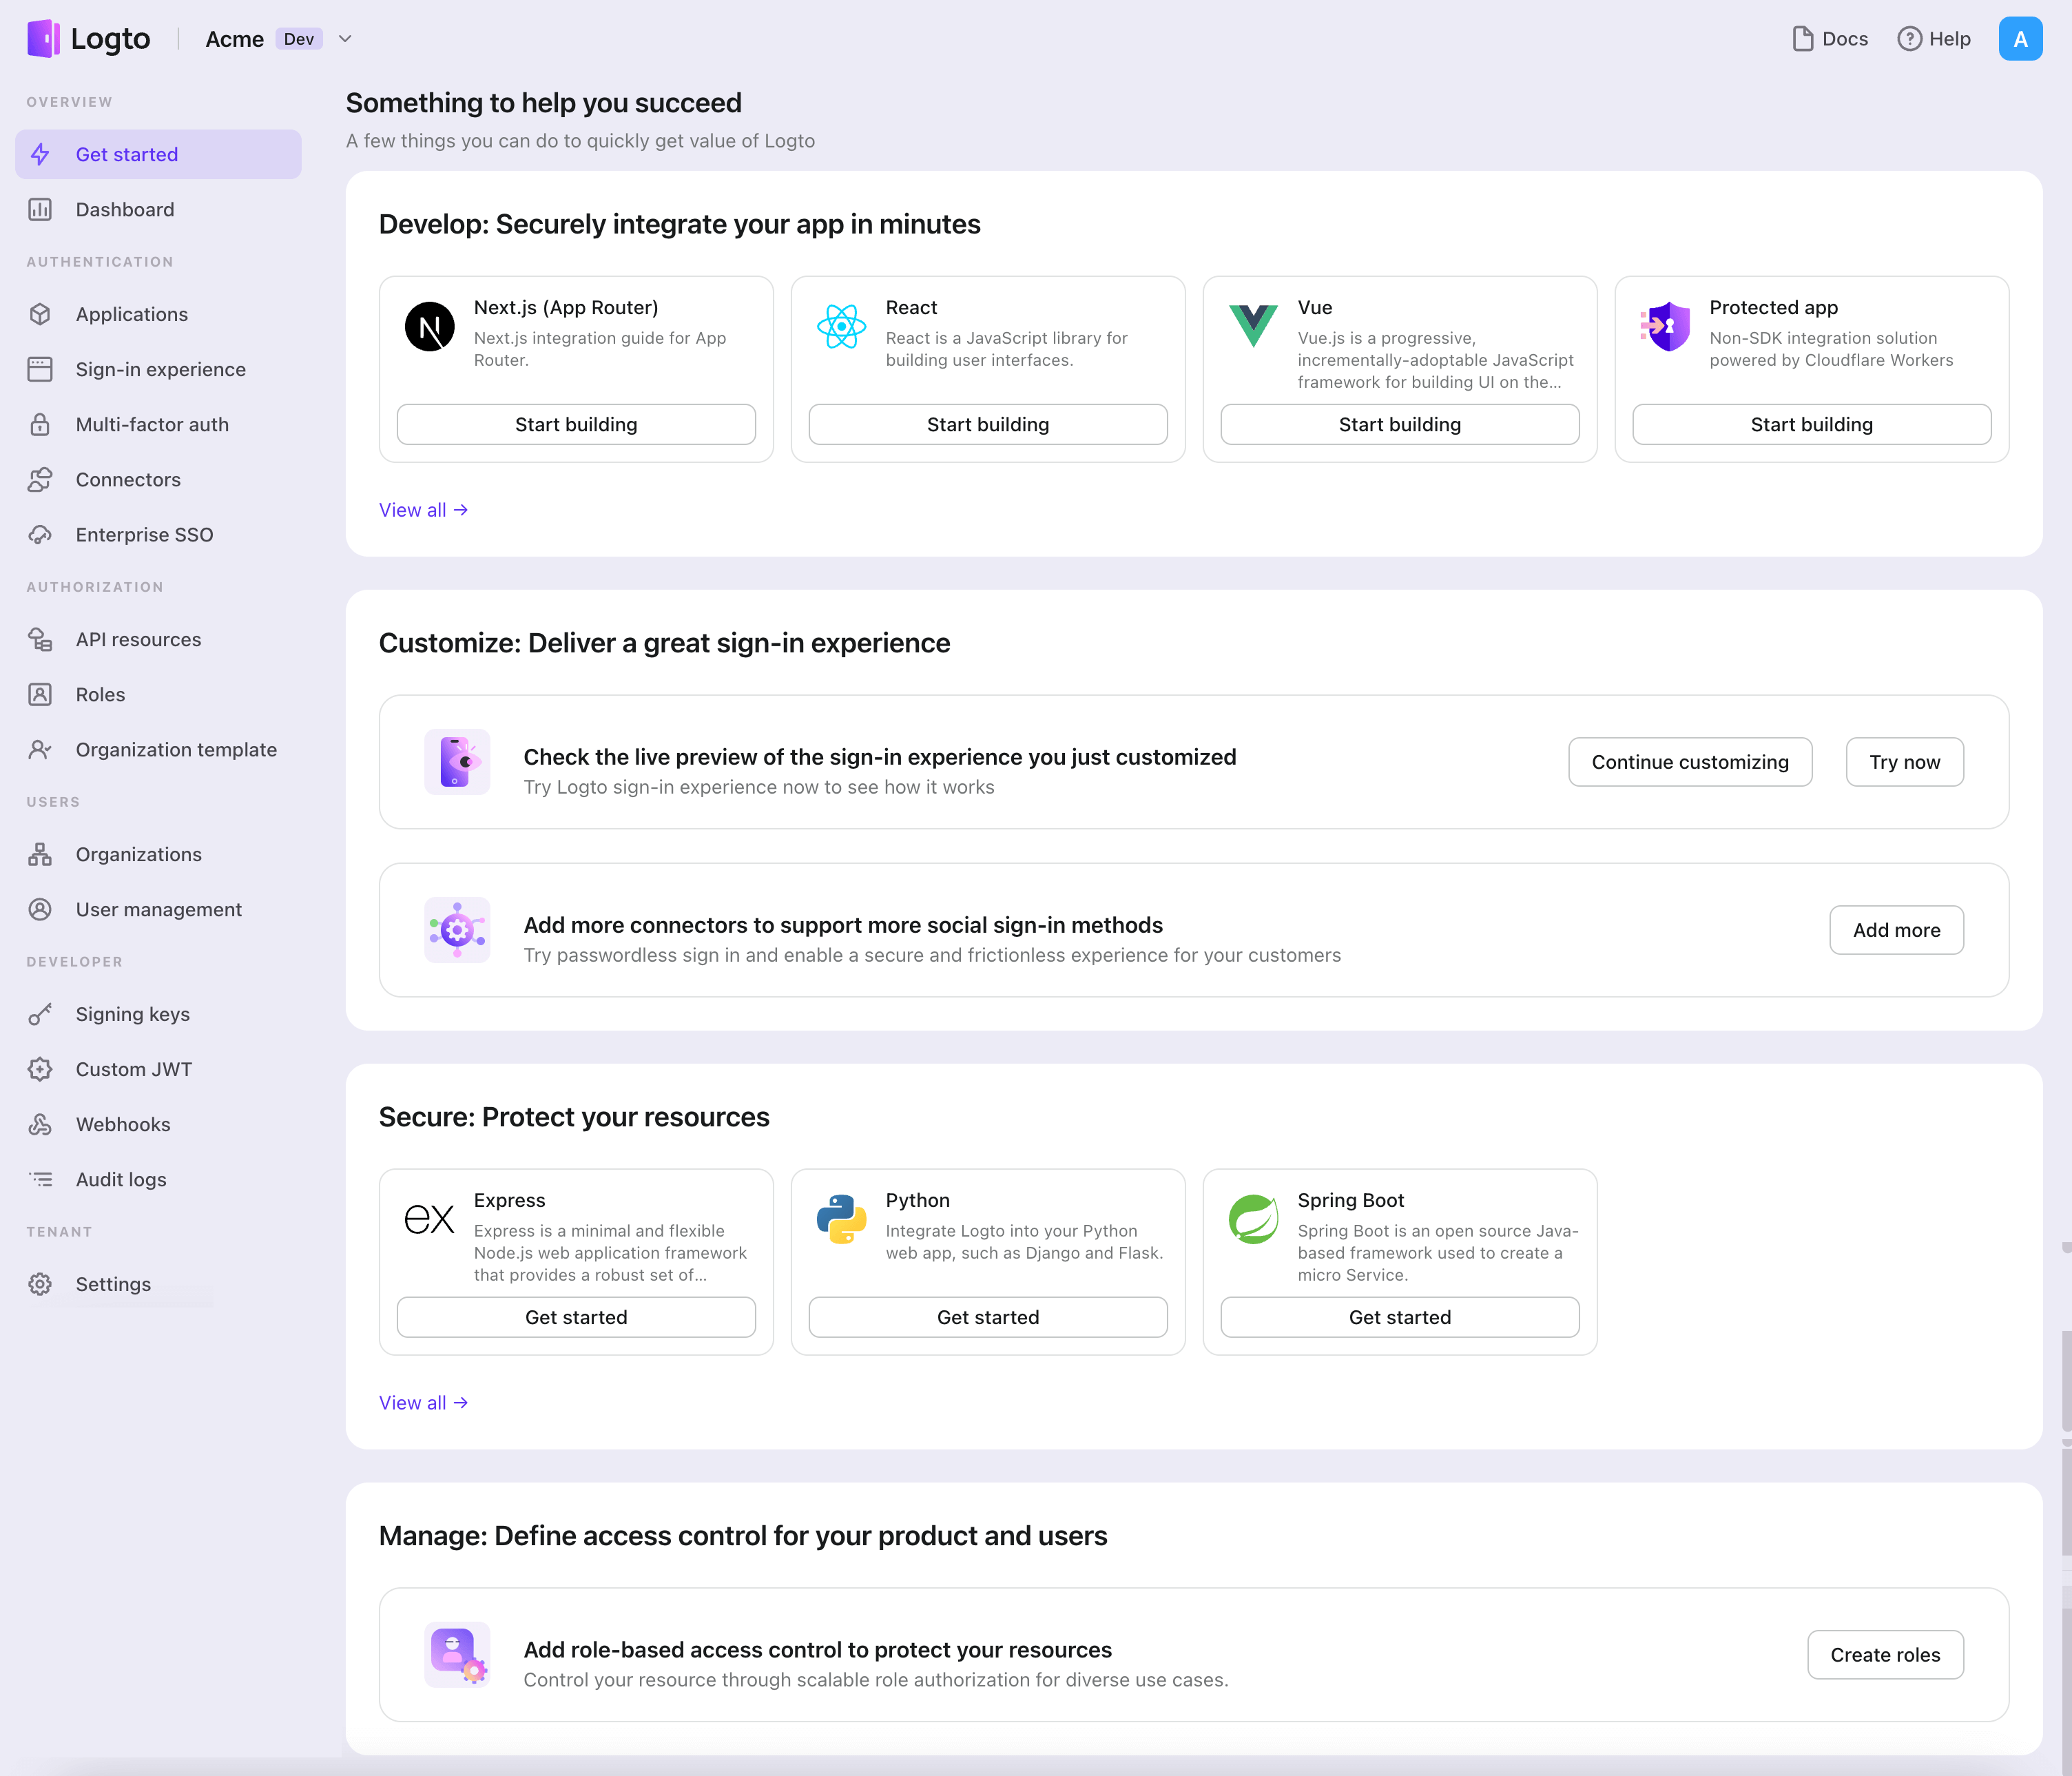
- เปิด Logto Console ในส่วน "เริ่มต้นใช้งาน" ให้คลิกที่ลิงก์ "ดูทั้งหมด" เพื่อเปิดรายการเฟรมเวิร์กของแอปพลิเคชัน หรือคุณสามารถไปที่ Logto Console > Applications แล้วคลิกปุ่ม "สร้างแอปพลิเคชัน"
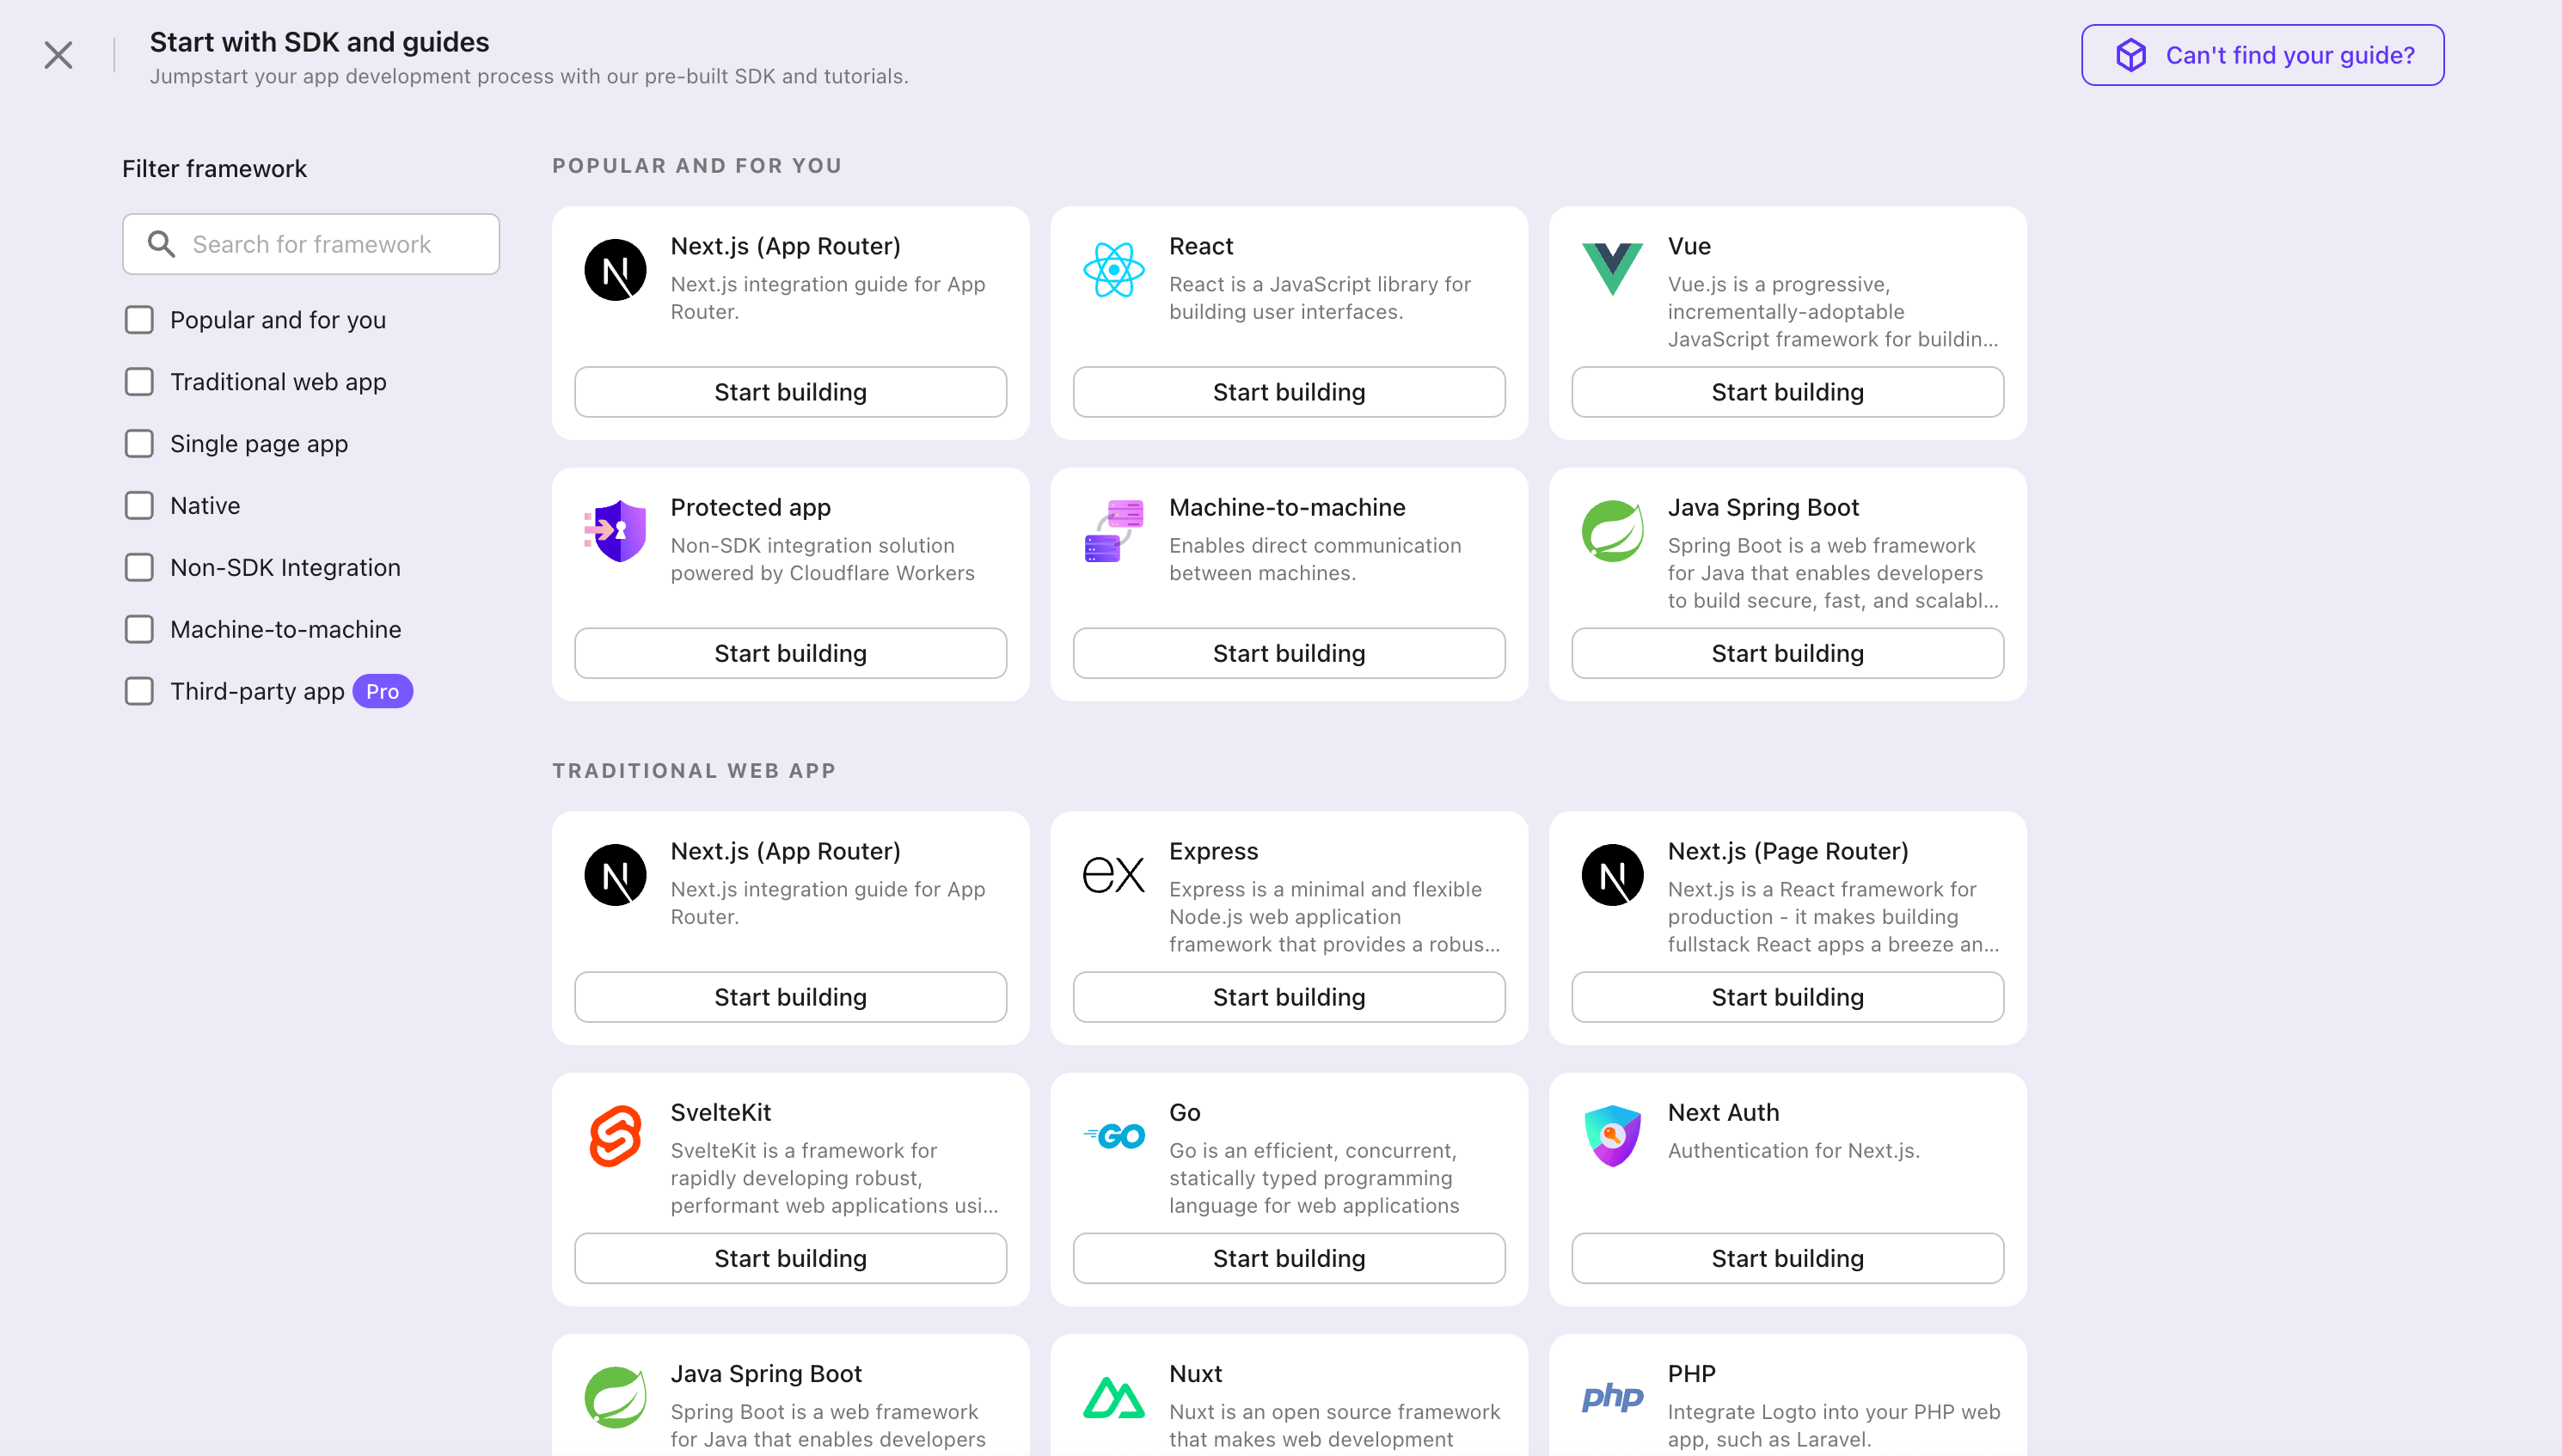
- ในหน้าต่างที่เปิดขึ้น ให้คลิกที่ส่วน "Native app" หรือกรองเฟรมเวิร์ก "Native app" ทั้งหมดที่มีโดยใช้ช่องกรองด่วนทางซ้ายมือ จากนั้นคลิกที่การ์ดเฟรมเวิร์ก "iOS (Swift)" เพื่อเริ่มสร้างแอปพลิเคชันของคุณ
- กรอกชื่อแอปพลิเคชัน เช่น "Bookstore" แล้วคลิก "สร้างแอปพลิเคชัน"
🎉 เยี่ยมมาก! คุณเพิ่งสร้างแอปพลิเคชันแรกของคุณใน Logto คุณจะเห็นหน้าข้อความแสดงความยินดีซึ่งมีคู่มือการเชื่อมต่ออย่างละเอียด ให้ทำตามคู่มือเพื่อดูประสบการณ์ที่จะเกิดขึ้นในแอปพลิเคชันของคุณ
ผสานรวม iOS (Swift) กับ Logto
เพิ่ม Logto SDK เป็น dependency
ใช้ URL ต่อไปนี้เพื่อเพิ่ม Logto SDK เป็น dependency ใน Swift Package Manager
https://github.com/logto-io/swift.git
ตั้งแต่ Xcode 11 เป็นต้นมา คุณสามารถ นำเข้า Swift package ได้โดยตรง โดยไม่ต้องใช้เครื่องมือเพิ่มเติมใด ๆ
ขณะนี้ เรายังไม่รองรับ Carthage และ CocoaPods เนื่องจากปัญหาทางเทคนิคบางประการ
Carthage
Carthage ต้องการไฟล์ xcodeproj เพื่อ build แต่ swift package generate-xcodeproj จะรายงานข้อผิดพลาด เนื่องจากเราใช้ binary targets สำหรับปลั๊กอินโซเชียลแบบ native เราจะพยายามหาวิธีแก้ไขในภายหลัง
CocoaPods
CocoaPods ไม่รองรับ local dependency และ monorepo ดังนั้นจึงยากที่จะสร้าง .podspec สำหรับ repo นี้
เริ่มต้น LogtoClient
เริ่มต้นไคลเอนต์โดยการสร้างอินสแตนซ์ LogtoClient ด้วยอ็อบเจกต์ LogtoConfig
import Logto
import LogtoClient

let config = try? LogtoConfig(
  endpoint: "<your-logto-endpoint>", // เช่น http://localhost:3001
  appId: "<your-app-id>"
)
let client = LogtoClient(useConfig: config)
โดยปกติ เราจะจัดเก็บข้อมูลรับรอง เช่น โทเค็น ID (ID Token) และ โทเค็นรีเฟรช (Refresh Token) ไว้ใน Keychain ดังนั้นผู้ใช้จึงไม่จำเป็นต้องลงชื่อเข้าใช้อีกเมื่อกลับมา
หากต้องการปิดการทำงานนี้ ให้ตั้งค่า usingPersistStorage เป็น false:
let config = try? LogtoConfig(
  // ...
  usingPersistStorage: false
)
ลงชื่อเข้าใช้
ก่อนที่เราจะลงลึกในรายละเอียด นี่คือภาพรวมประสบการณ์ของผู้ใช้ปลายทาง กระบวนการลงชื่อเข้าใช้สามารถสรุปได้ดังนี้:
- แอปของคุณเรียกใช้งานเมธอดลงชื่อเข้าใช้
- ผู้ใช้จะถูกเปลี่ยนเส้นทางไปยังหน้าลงชื่อเข้าใช้ของ Logto สำหรับแอปเนทีฟ ระบบจะเปิดเบราว์เซอร์ของระบบ
- ผู้ใช้ลงชื่อเข้าใช้และถูกเปลี่ยนเส้นทางกลับไปยังแอปของคุณ (ตามที่กำหนดไว้ใน redirect URI)
เกี่ยวกับการลงชื่อเข้าใช้แบบเปลี่ยนเส้นทาง (redirect-based sign-in)
- กระบวนการยืนยันตัวตนนี้เป็นไปตามโปรโตคอล OpenID Connect (OIDC) และ Logto บังคับใช้มาตรการรักษาความปลอดภัยอย่างเข้มงวดเพื่อปกป้องการลงชื่อเข้าใช้ของผู้ใช้
- หากคุณมีหลายแอป คุณสามารถใช้ผู้ให้บริการข้อมูลระบุตัวตน (Logto) เดียวกันได้ เมื่อผู้ใช้ลงชื่อเข้าใช้แอปหนึ่งแล้ว Logto จะดำเนินการลงชื่อเข้าใช้โดยอัตโนมัติเมื่อผู้ใช้เข้าถึงแอปอื่น
หากต้องการเรียนรู้เพิ่มเติมเกี่ยวกับเหตุผลและประโยชน์ของการลงชื่อเข้าใช้แบบเปลี่ยนเส้นทาง โปรดดูที่ อธิบายประสบการณ์การลงชื่อเข้าใช้ของ Logto
กำหนดค่า Redirect URI
ไปที่หน้ารายละเอียดแอปพลิเคชันของ Logto Console เพิ่ม Redirect URI io.logto://callback แล้วคลิก "บันทึกการเปลี่ยนแปลง" (Save changes)
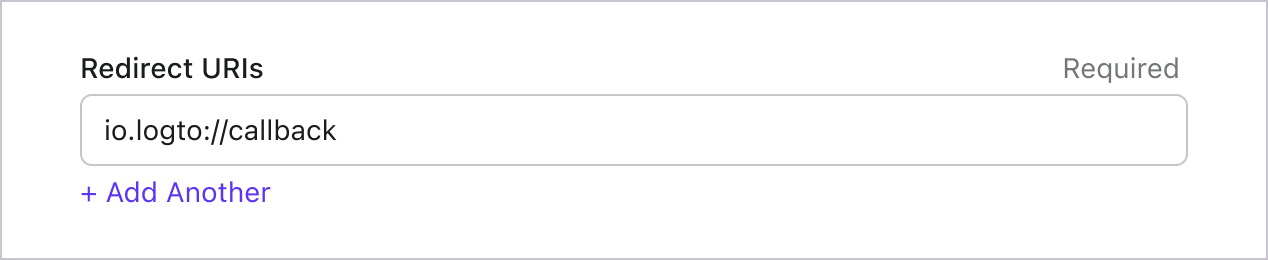
Redirect URI ใน iOS SDK ใช้สำหรับการทำงานภายในเท่านั้น ไม่จำเป็นต้อง เพิ่ม Custom URL Scheme จนกว่าจะมีตัวเชื่อมต่อร้องขอ
การลงชื่อเข้าใช้และออกจากระบบ
ก่อนเรียก .signInWithBrowser(redirectUri:) โปรดตรวจสอบให้แน่ใจว่าคุณได้กำหนดค่า Redirect URI ใน Admin Console อย่างถูกต้องแล้ว
คุณสามารถใช้ client.signInWithBrowser(redirectUri:) เพื่อให้ผู้ใช้ลงชื่อเข้าใช้ และ client.signOut() เพื่อออกจากระบบ
ตัวอย่างเช่น ในแอป SwiftUI:
struct ContentView: View {
  @State var isAuthenticated: Bool

  init() {
    isAuthenticated = client.isAuthenticated
  }

  var body: some View {
    VStack {
      if isAuthenticated {
        Button("Sign Out") {
          Task { [self] in
            await client.signOut()
            isAuthenticated = false
          }
        }
      } else {
        Button("Sign In") {
          Task { [self] in
            do {
              try await client.signInWithBrowser(redirectUri: "${
                props.redirectUris[0] ?? 'io.logto://callback'
              }")
              isAuthenticated = true
            } catch let error as LogtoClientErrors.SignIn {
              // เกิดข้อผิดพลาดระหว่างการลงชื่อเข้าใช้
            } catch {
              // ข้อผิดพลาดอื่น ๆ
            }
          }
        }
      }
    }
  }
}
จุดตรวจสอบ: ทดสอบแอปพลิเคชันของคุณ
ตอนนี้คุณสามารถทดสอบแอปพลิเคชันของคุณได้แล้ว:
- รันแอปพลิเคชันของคุณ คุณจะเห็นปุ่มลงชื่อเข้าใช้
- คลิกปุ่มลงชื่อเข้าใช้ SDK จะเริ่มกระบวนการลงชื่อเข้าใช้และเปลี่ยนเส้นทางคุณไปยังหน้าลงชื่อเข้าใช้ของ Logto
- หลังจากที่คุณลงชื่อเข้าใช้แล้ว คุณจะถูกเปลี่ยนเส้นทางกลับไปยังแอปพลิเคชันของคุณและเห็นปุ่มลงชื่อออก
- คลิกปุ่มลงชื่อออกเพื่อเคลียร์ที่เก็บโทเค็นและออกจากระบบ
เพิ่มตัวเชื่อมต่อ DingTalk
เพื่อเปิดใช้งานการลงชื่อเข้าใช้อย่างรวดเร็วและเพิ่มอัตราการเปลี่ยนผู้ใช้ ให้เชื่อมต่อกับ iOS (Swift) ในฐานะผู้ให้บริการข้อมูลระบุตัวตน (Identity provider) ตัวเชื่อมต่อโซเชียลของ Logto ช่วยให้คุณสร้างการเชื่อมต่อนี้ได้ภายในไม่กี่นาที โดยสามารถกรอกพารามิเตอร์ได้หลายค่า
ในการเพิ่มตัวเชื่อมต่อโซเชียล ให้ทำตามขั้นตอนดังนี้:
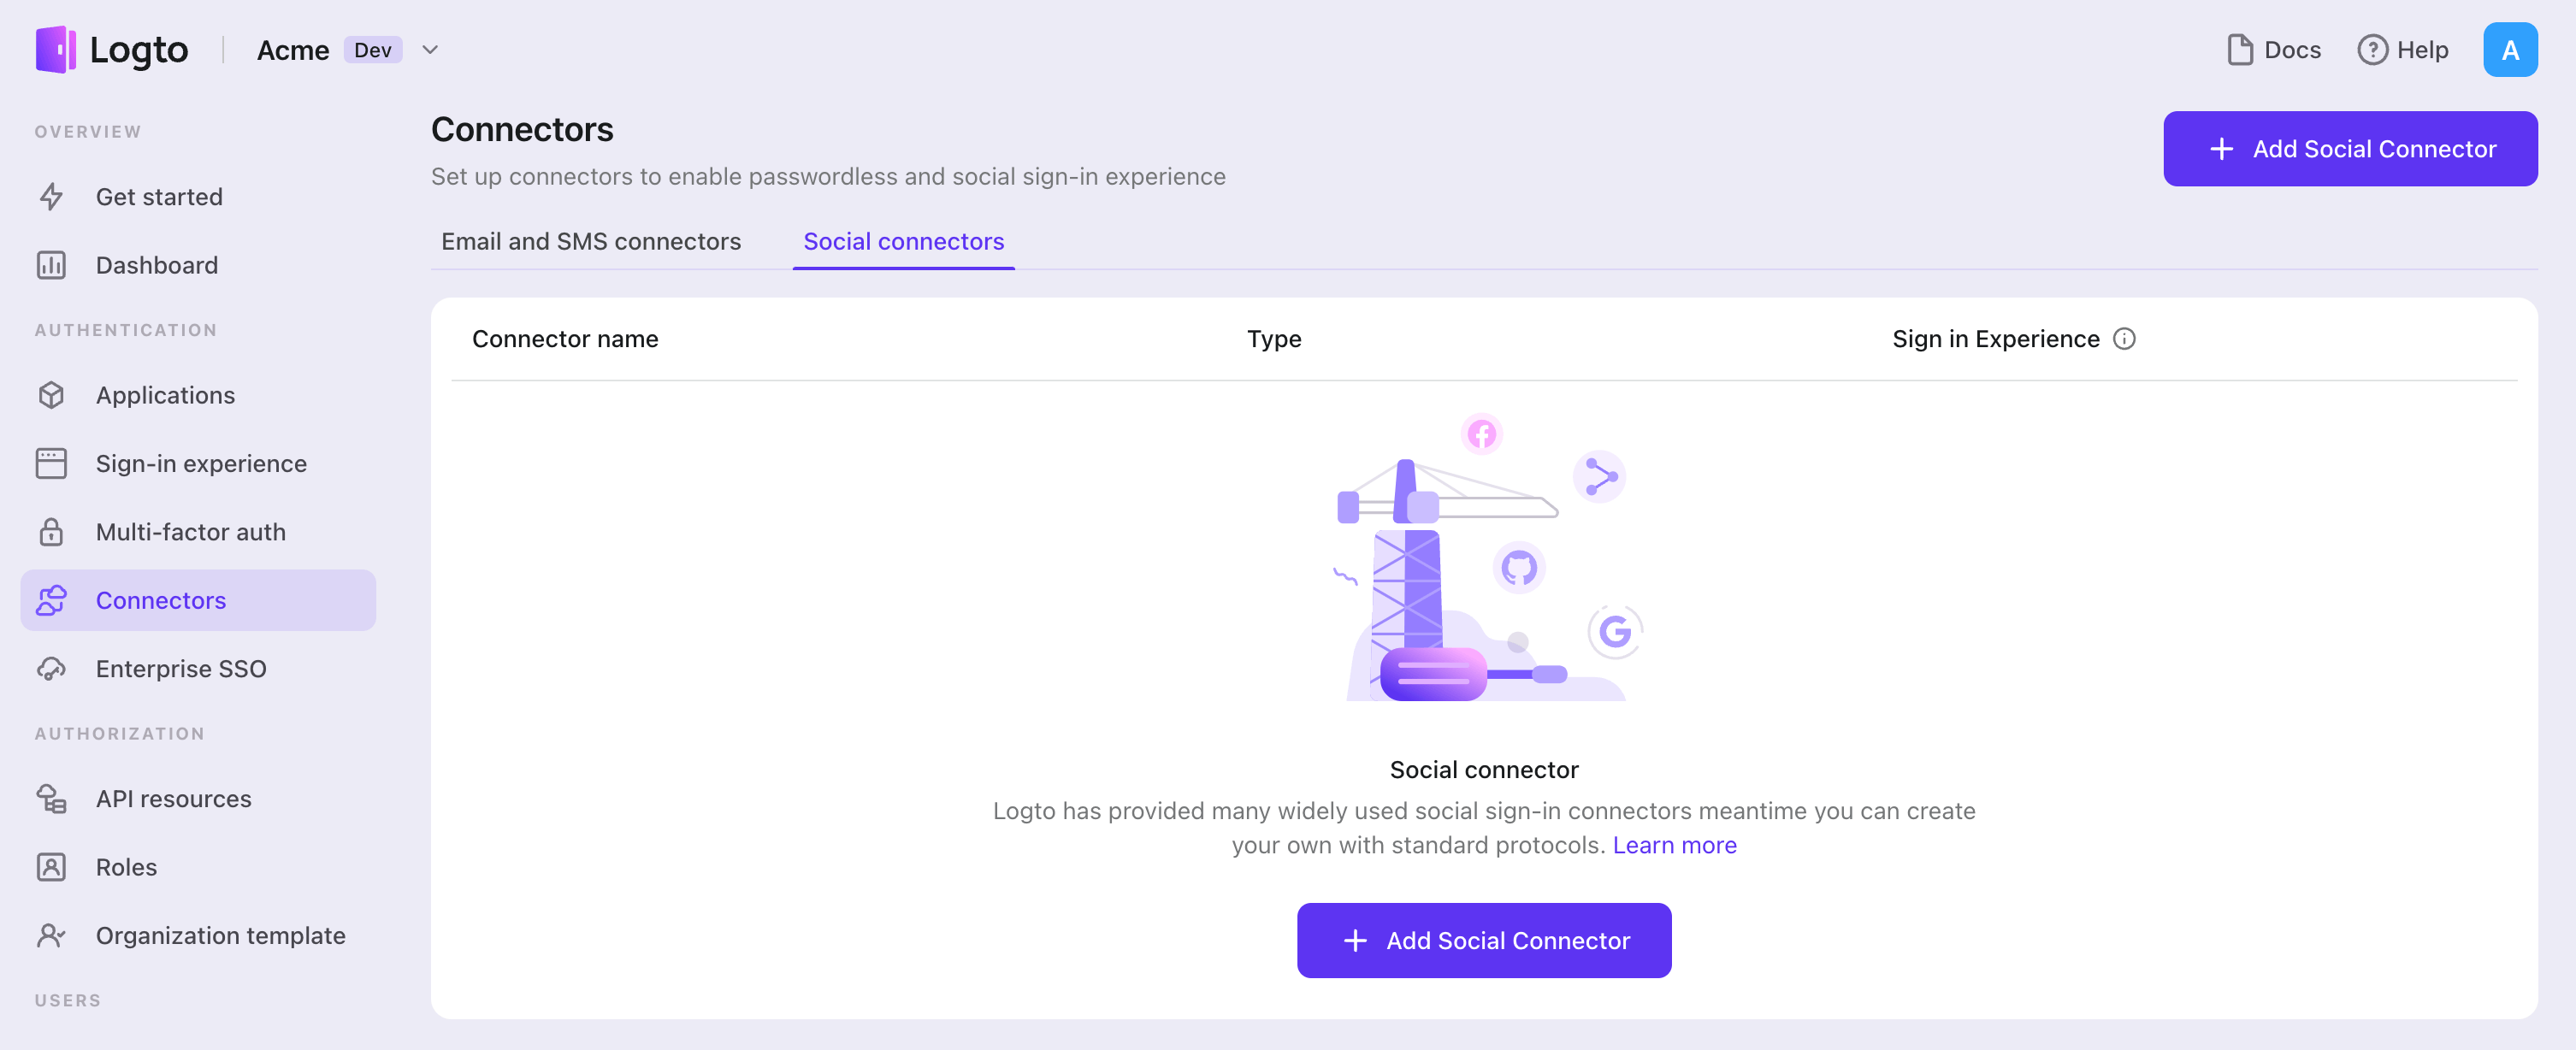
- ไปที่ Console > Connectors > Social Connectors
- คลิก "Add social connector" และเลือก "DingTalk"
- ทำตามคู่มือ README กรอกข้อมูลที่จำเป็น และปรับแต่งการตั้งค่า
หากคุณกำลังทำตามคู่มือ Connector แบบ in-place คุณสามารถข้ามส่วนถัดไปได้
ตั้งค่า DingTalk OAuth app
สร้างเว็บแอปใน DingTalk Open Platform
เคล็ดลับ: คุณสามารถข้ามบางส่วนได้หากดำเนินการเสร็จแล้ว
ลงทะเบียนบัญชีนักพัฒนา DingTalk
หากคุณยังไม่มีบัญชีนักพัฒนา DingTalk โปรดลงทะเบียนที่ DingTalk Open Platform
สร้างแอปพลิเคชัน
- ใน DingTalk Open Platform ที่เมนู "Application Development" > "Internal Enterprise Application" > "DingTalk Application" ให้คลิก "Create Application"
- กรอก ชื่อแอปพลิเคชัน และ คำอธิบาย แล้วคลิก "Save"
- ที่แถบนำทางด้านซ้าย เลือก "Development Configuration" > "Security Settings" จากนั้นค้นหาและกำหนดค่า "Redirect URL" เป็น
${your_logto_origin}/callback/${connector_id}คุณสามารถดูconnector_idได้ที่หน้ารายละเอียดตัวเชื่อมต่อหลังจากเพิ่มตัวเชื่อมต่อที่เกี่ยวข้องในคอนโซลจัดการ - ที่แถบนำทางด้านซ้าย เลือก "Basic Information" > "Credentials and Basic Information" เพื่อรับ
Client IDและClient Secret
กำหนดค่าสิทธิ์ (Permissions)
ใน "Development Configuration" > "Permission Management" ให้เลือกสิทธิ์ Contact.User.Read และ Contact.User.mobile และทำการอนุญาต
เผยแพร่แอปพลิเคชัน
ที่แถบนำทางด้านซ้าย เลือก "Application Release" > "Version Management and Release" สร้างและเผยแพร่เวอร์ชันแรกเพื่อเปิดใช้งาน Client ID และ Client Secret
หากแอปพลิเคชันยังไม่ได้เผยแพร่เวอร์ชัน "Client ID" และ "Client Secret" ที่ได้รับจะไม่สามารถใช้งานได้ หรือคำขอจะล้มเหลว
กำหนดค่าตัวเชื่อมต่อของคุณ
กรอกข้อมูลในฟิลด์ clientId และ clientSecret ด้วย Client ID (ชื่อเดิม AppKey และ SuiteKey) และ Client Secret (ชื่อเดิม AppKey และ SuiteKey) ที่คุณได้รับจากหน้ารายละเอียด OAuth app ตามที่กล่าวไว้ในส่วนก่อนหน้า
scope ปัจจุบันรองรับสองค่า: openid และ openid corpid โดย openid จะอนุญาตให้รับ userid ของผู้ใช้หลังการอนุญาต ในขณะที่ openid corpid จะอนุญาตให้รับทั้ง id ของผู้ใช้และ id ขององค์กรที่เลือกในขั้นตอนเข้าสู่ระบบ ค่าควรคั่นด้วยช่องว่าง หมายเหตุ: ต้องเข้ารหัส URL
ประเภทของการกำหนดค่า
| ชื่อ | ประเภท |
|---|---|
| clientId | string |
| clientSecret | string |
| scope | string |
ทดสอบตัวเชื่อมต่อ DingTalk
เสร็จเรียบร้อย ตัวเชื่อมต่อ DingTalk ควรพร้อมใช้งานแล้ว อย่าลืม เปิดใช้งานตัวเชื่อมต่อในประสบการณ์การลงชื่อเข้าใช้
เมื่อเปิดใช้งาน DingTalk web connector แล้ว คุณสามารถลองลงชื่อเข้าใช้แอปของคุณอีกครั้งเพื่อตรวจสอบการทำงาน
โปรดปฏิบัติตามข้อกำหนดการใช้งานและแนวทางการพัฒนาของ DingTalk Open Platform อย่างเคร่งครัดในระหว่างกระบวนการพัฒนา
การสนับสนุน
หากคุณมีคำถามหรือจำเป็นต้องได้รับความช่วยเหลือเพิ่มเติม โปรดเยี่ยมชม DingTalk Developer Documentation หรือ ติดต่อฝ่ายสนับสนุนทางเทคนิคของ DingTalk
บันทึกการตั้งค่าของคุณ
โปรดตรวจสอบให้แน่ใจว่าคุณได้กรอกค่าที่จำเป็นในพื้นที่การตั้งค่าตัวเชื่อมต่อ Logto เรียบร้อยแล้ว คลิก "บันทึกและเสร็จสิ้น" (หรือ "บันทึกการเปลี่ยนแปลง") และตัวเชื่อมต่อ DingTalk ควรพร้อมใช้งานแล้ว
เปิดใช้งานตัวเชื่อมต่อ DingTalk ในประสบการณ์การลงชื่อเข้าใช้
เมื่อคุณสร้างตัวเชื่อมต่อโซเชียลสำเร็จแล้ว คุณสามารถเปิดใช้งานเป็นปุ่ม "ดำเนินการต่อด้วย DingTalk" ในประสบการณ์การลงชื่อเข้าใช้ (Sign-in Experience) ได้
- ไปที่ Console > ประสบการณ์การลงชื่อเข้าใช้ > สมัครและลงชื่อเข้าใช้
- (ไม่บังคับ) เลือก "ไม่เกี่ยวข้อง" สำหรับตัวระบุการสมัคร หากคุณต้องการเฉพาะการเข้าสู่ระบบโซเชียล
- เพิ่มตัวเชื่อมต่อ DingTalk ที่ตั้งค่าไว้แล้วในส่วน "เข้าสู่ระบบโซเชียล" (Social sign-in)
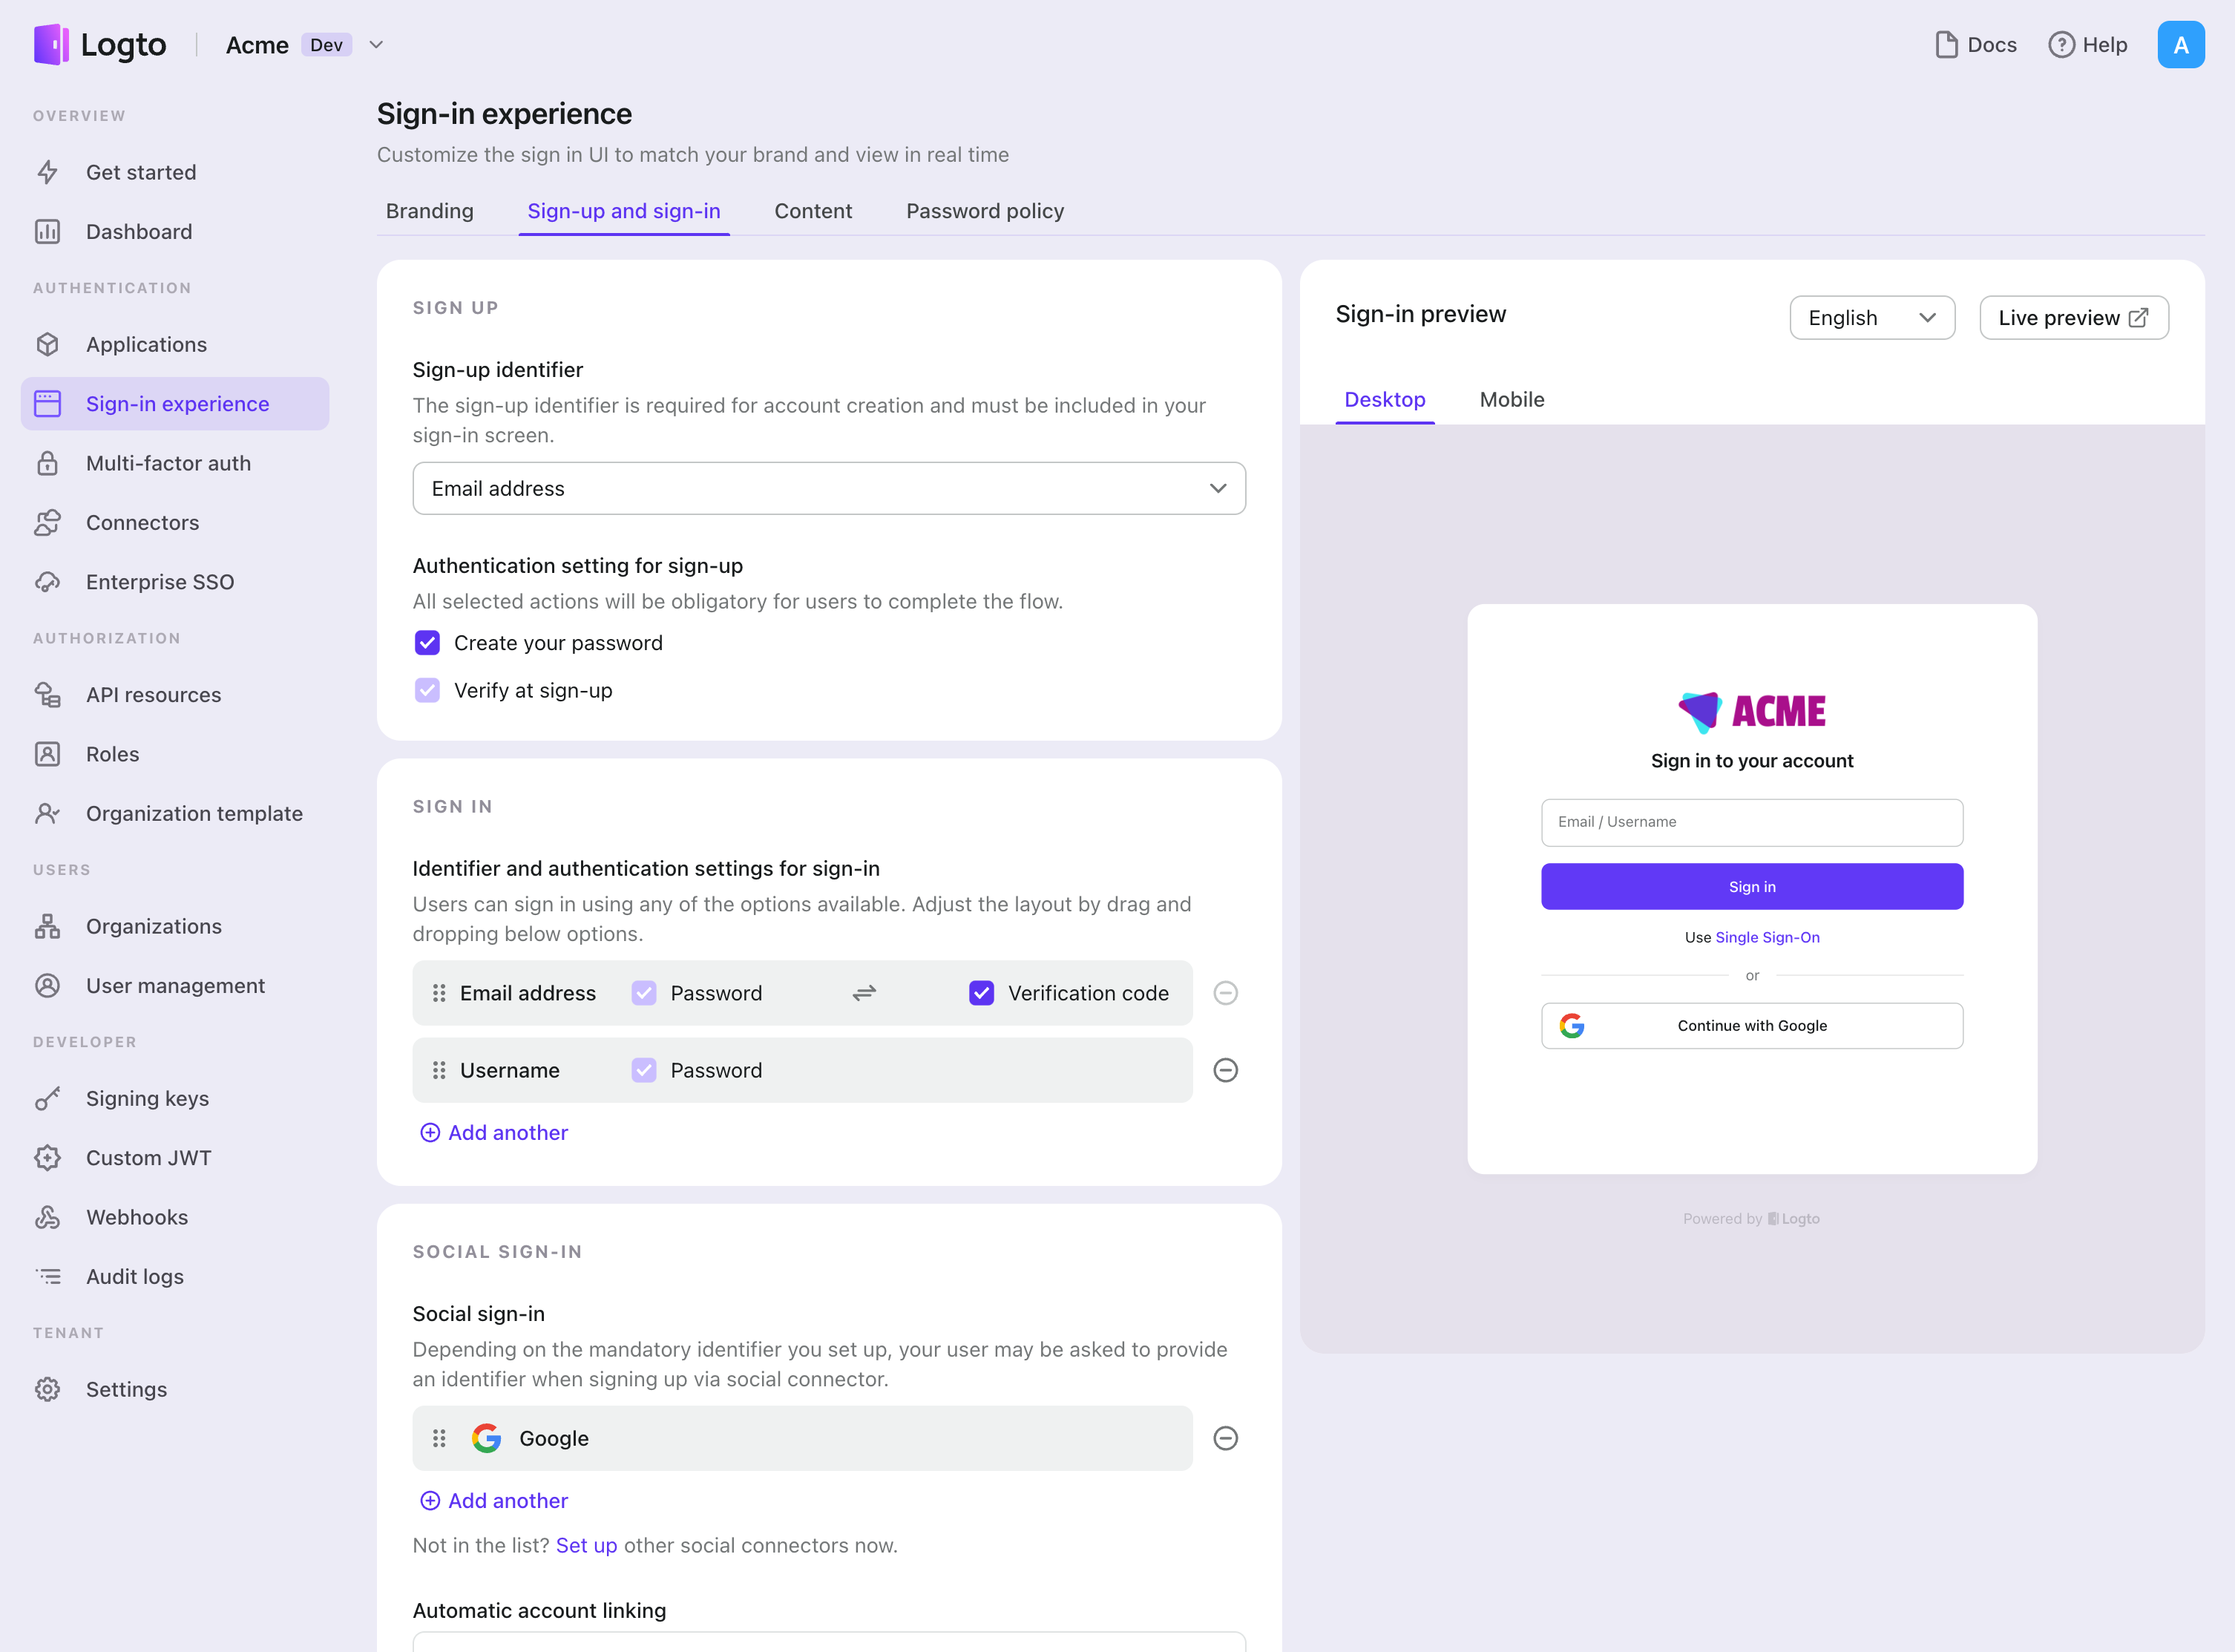
การทดสอบและการตรวจสอบความถูกต้อง
กลับไปที่แอป iOS (Swift) ของคุณ ตอนนี้คุณควรจะสามารถลงชื่อเข้าใช้ด้วย DingTalk ได้แล้ว ขอให้สนุก!
อ่านเพิ่มเติม
กระบวนการสำหรับผู้ใช้ปลายทาง: Logto มีโฟลว์การยืนยันตัวตนสำเร็จรูปพร้อมใช้งาน รวมถึง MFA และ Enterprise SSO พร้อม API อันทรงพลังสำหรับการปรับแต่งการตั้งค่าบัญชี การตรวจสอบความปลอดภัย และประสบการณ์แบบหลายผู้เช่า (multi-tenant) ได้อย่างยืดหยุ่น
การอนุญาต (Authorization): การอนุญาต (Authorization) กำหนดว่าผู้ใช้สามารถทำอะไรหรือเข้าถึงทรัพยากรใดได้บ้างหลังจากได้รับการยืนยันตัวตนแล้ว สำรวจวิธีปกป้อง API ของคุณสำหรับแอปเนทีฟและแอปหน้าเดียว (SPA) และการใช้งานการควบคุมการเข้าถึงตามบทบาท (RBAC)
องค์กร (Organizations): ฟีเจอร์องค์กรมีประสิทธิภาพอย่างยิ่งใน SaaS แบบหลายผู้เช่าและแอป B2B โดยช่วยให้สร้างผู้เช่า จัดการสมาชิก RBAC ระดับองค์กร และ Just-in-Time Provisioning ได้
ชุดบทความ Customer IAM: บทความต่อเนื่องเกี่ยวกับการจัดการข้อมูลระบุตัวตนและการเข้าถึงของลูกค้า (Customer IAM) ตั้งแต่ระดับพื้นฐาน 101 ไปจนถึงหัวข้อขั้นสูงและอื่น ๆ