Logto は、モダンなアプリや SaaS 製品向けに設計された Auth0 の代替です。 Cloud と オープンソース の両方のサービスを提供し、アイデンティティと管理 (IAM) システムを迅速に立ち上げるのに役立ちます。認証 (Authentication)、認可 (Authorization)、マルチテナント管理を すべて一つに まとめて楽しんでください。
Logto Cloud で無料の開発テナントから始めることをお勧めします。これにより、すべての機能を簡単に探索できます。
この記事では、iOS (Swift) と Logto を使用して、Xiaomi サインイン体験(ユーザー認証 (Authentication))を迅速に構築する手順を説明します。
前提条件
- 稼働中の Logto インスタンス。紹介ページ をチェックして始めてください。
- iOS (Swift) の基本的な知識。
- 使用可能な Xiaomi アカウント。
Logto でアプリケーションを作成する
Logto は OpenID Connect (OIDC) 認証 (Authentication) と OAuth 2.0 認可 (Authorization) に基づいています。これは、複数のアプリケーション間でのフェデレーテッドアイデンティティ管理をサポートし、一般的にシングルサインオン (SSO) と呼ばれます。
あなたの Native app アプリケーションを作成するには、次の手順に従ってください:
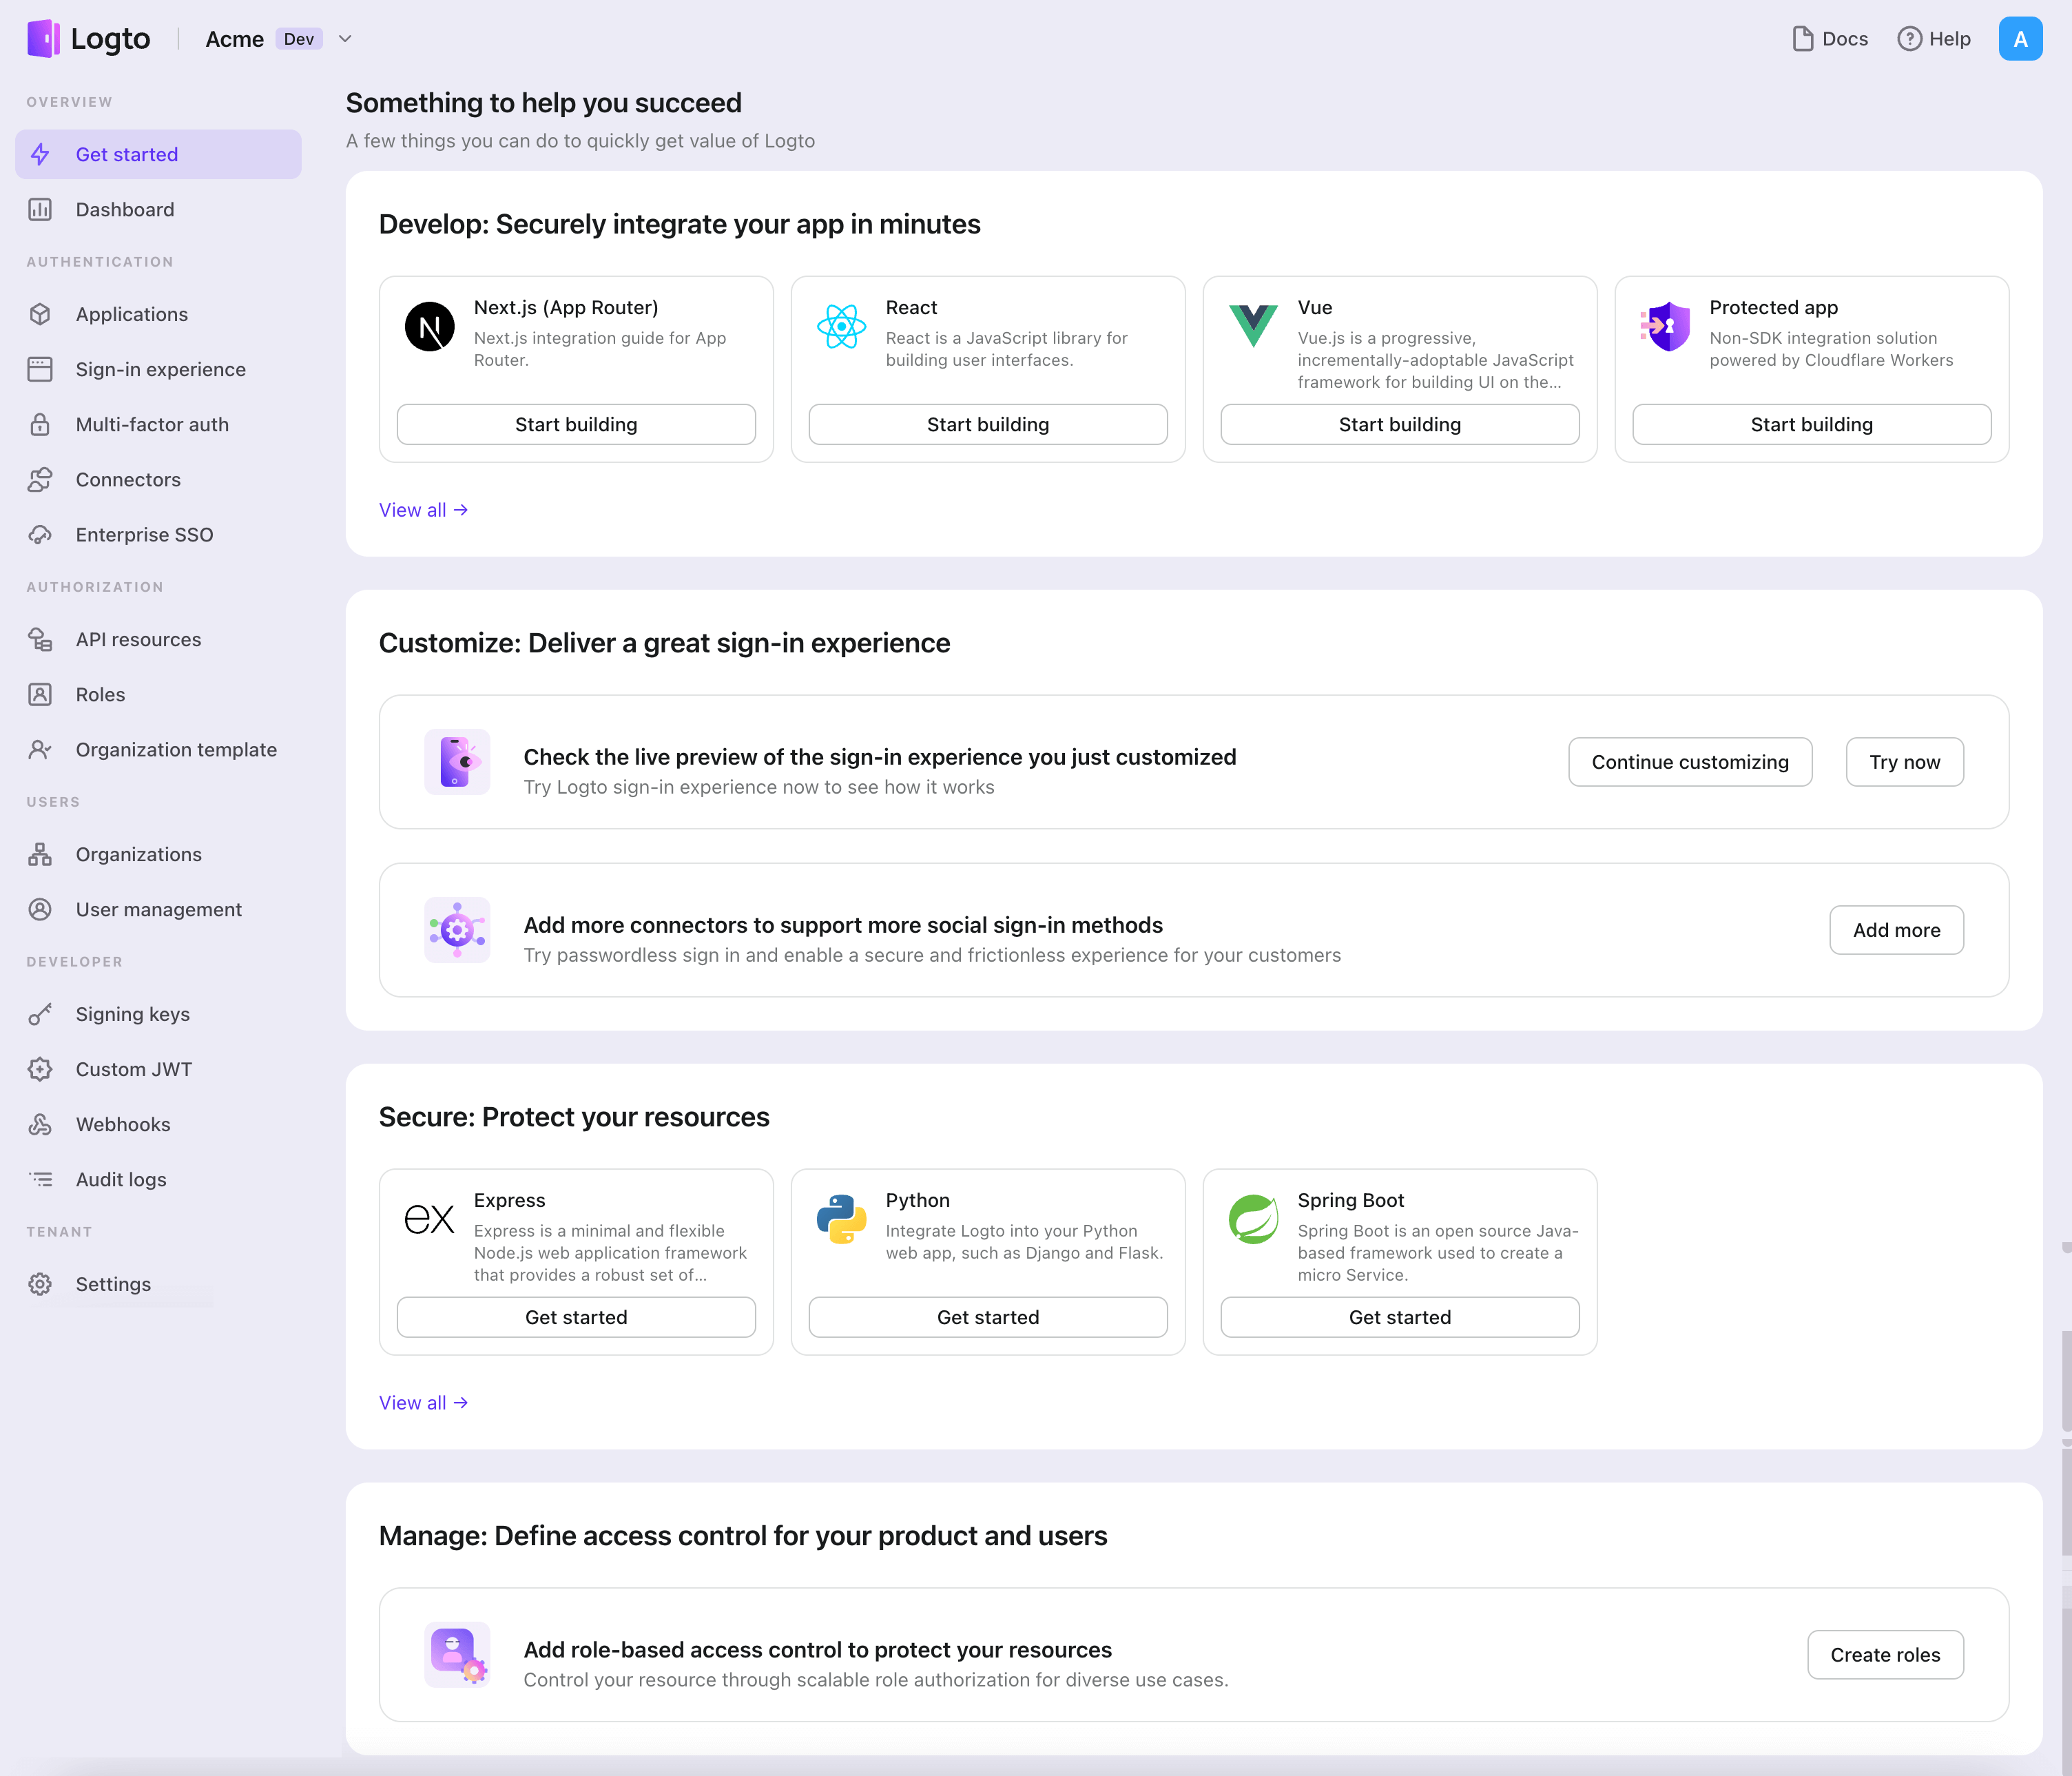
- Logto コンソール を開きます。「Get started」セクションで、「View all」リンクをクリックしてアプリケーションフレームワークのリストを開きます。あるいは、Logto Console > Applications に移動し、「Create application」ボタンをクリックします。
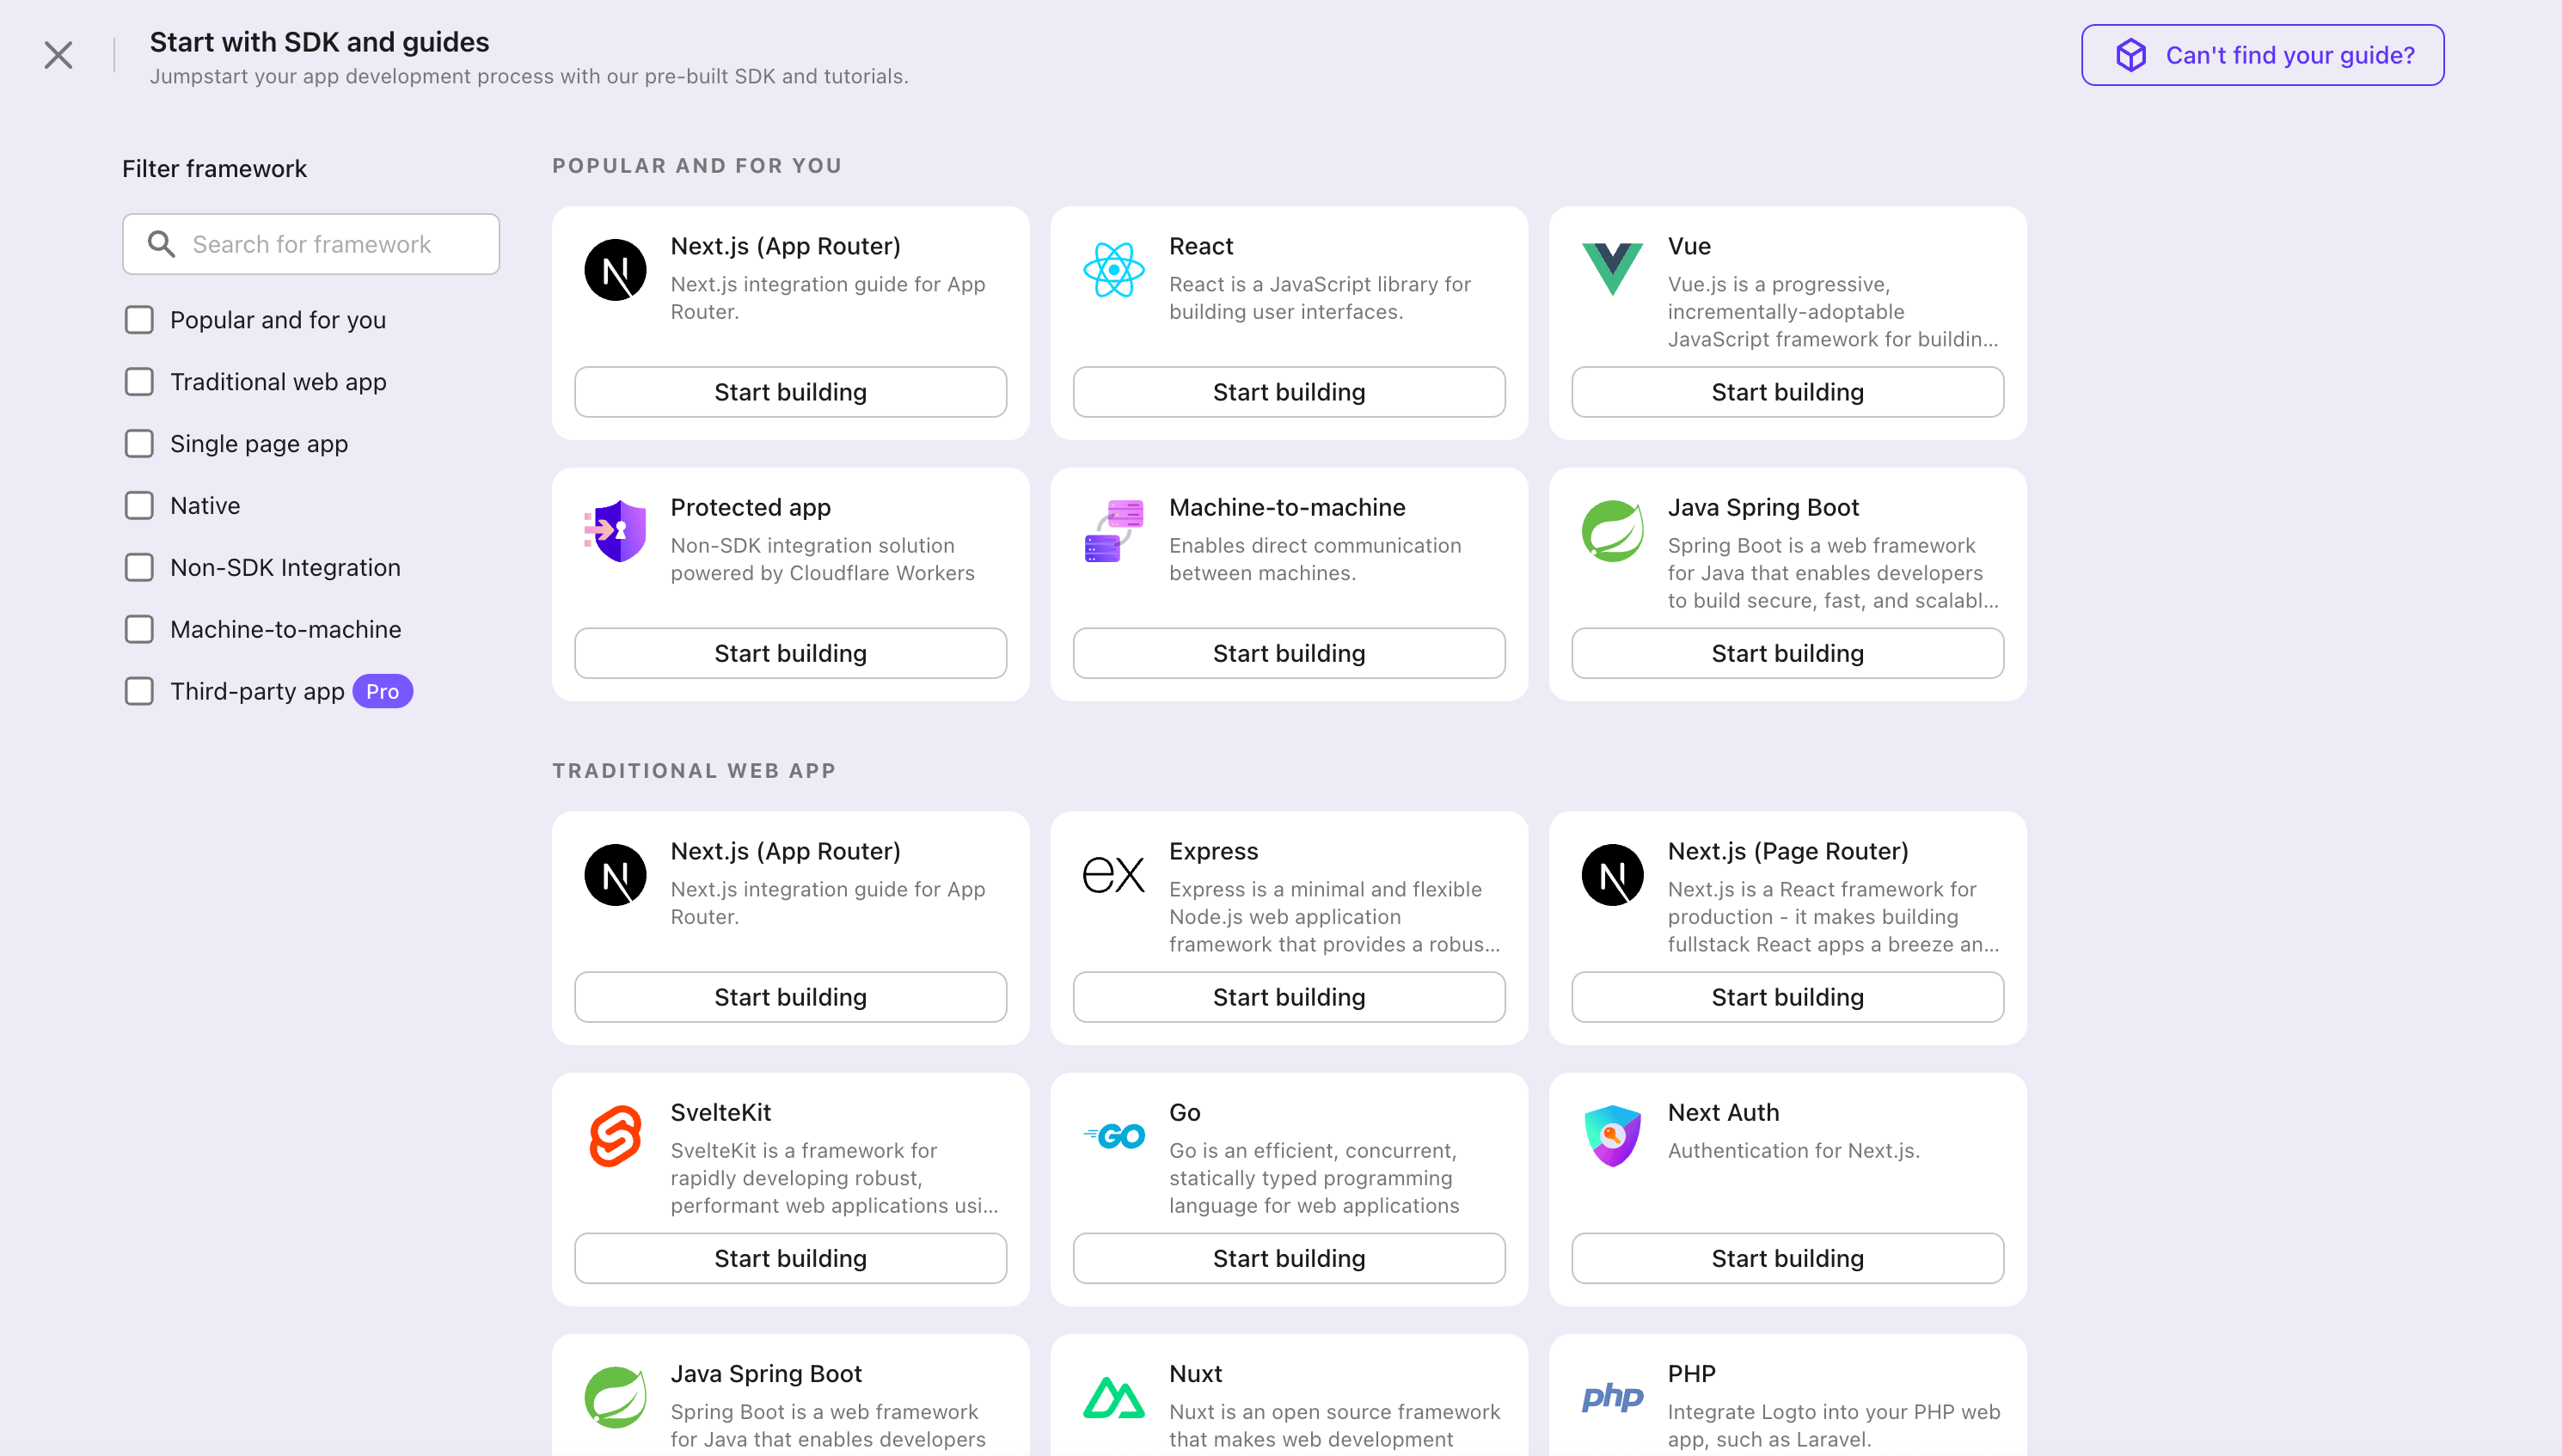
- 開いたモーダルで、左側のクイックフィルターチェックボックスを使用して、利用可能なすべての "Native app" フレームワークをフィルタリングするか、"Native app" セクションをクリックします。"iOS (Swift)" フレームワークカードをクリックして、アプリケーションの作成を開始します。
- アプリケーション名を入力します。例:「Bookstore」と入力し、「Create application」をクリックします。
🎉 タダーン!Logto で最初のアプリケーションを作成しました。詳細な統合ガイドを含むお祝いページが表示されます。ガイドに従って、アプリケーションでの体験を確認してください。
iOS (Swift) SDK を統合する
Logto SDK を依存関係として追加する
次の URL を使用して、Swift Package Manager に Logto SDK を依存関係として追加します。
https://github.com/logto-io/swift.git
Xcode 11 以降、Swift パッケージを直接インポート できます。追加のツールは必要ありません。
技術的な問題により、現在 Carthage と CocoaPods はサポートしていません。
Carthage
Carthage は ビルドに xcodeproj ファイルを必要とします が、ネイティブソーシャルプラグインのバイナリターゲットを使用しているため、swift package generate-xcodeproj は失敗を報告します。後で回避策を見つけるようにします。
LogtoClient を初期化する
LogtoConfig オブジェクトを使用して LogtoClient インスタンスを作成することで、クライアントを初期化します。
import Logto
import LogtoClient

let config = try? LogtoConfig(
  endpoint: "<your-logto-endpoint>", // 例: http://localhost:3001
  appId: "<your-app-id>"
)
let client = LogtoClient(useConfig: config)
デフォルトでは、ID トークンやリフレッシュ トークンのような資格情報を Keychain に保存します。したがって、ユーザーは戻ってきたときに再度サインインする必要はありません。
この動作をオフにするには、usingPersistStorage を false に設定します:
let config = try? LogtoConfig(
  // ...
  usingPersistStorage: false
)
サインイン
詳細に入る前に、エンドユーザー体験の概要を簡単にご紹介します。サインインプロセスは次のようにシンプルにまとめられます:
- アプリがサインインメソッドを呼び出します。
- ユーザーは Logto のサインインページにリダイレクトされます。ネイティブアプリの場合は、システムブラウザが開かれます。
- ユーザーがサインインし、アプリ(リダイレクト URI として設定)に戻されます。
リダイレクトベースのサインインについて
- この認証 (Authentication) プロセスは OpenID Connect (OIDC) プロトコルに従い、Logto はユーザーのサインインを保護するために厳格なセキュリティ対策を講じています。
- 複数のアプリがある場合、同じアイデンティティプロバイダー (Logto) を使用できます。ユーザーがあるアプリにサインインすると、Logto は別のアプリにアクセスした際に自動的にサインインプロセスを完了します。
リダイレクトベースのサインインの理論と利点について詳しく知るには、Logto サインイン体験の説明を参照してください。
リダイレクト URI の設定
Logto コンソールのアプリケーション詳細ページに切り替えましょう。リダイレクト URI io.logto://callback を追加し、「変更を保存」をクリックします。
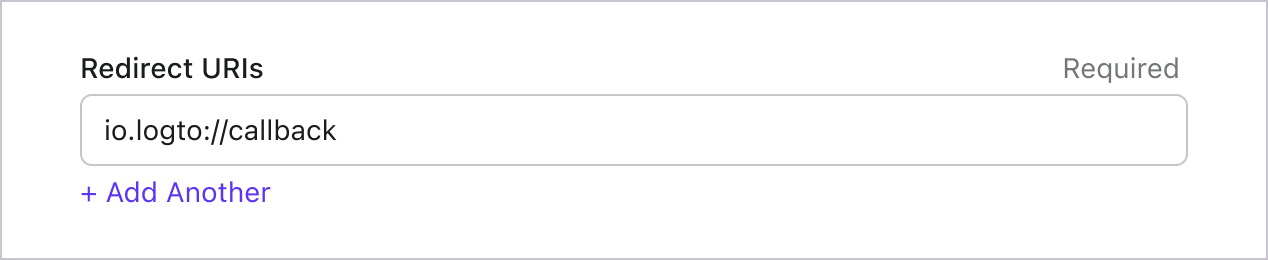
iOS SDK のリダイレクト URI は内部使用のみです。コネクターが要求するまで、カスタム URL スキーム を追加する必要は ありません。
サインインとサインアウト
.signInWithBrowser(redirectUri:) を呼び出す前に、Admin Console でリダイレクト URI
が正しく設定されていることを確認してください。 :::
client.signInWithBrowser(redirectUri:) を使用してユーザーをサインインし、client.signOut() を使用してユーザーをサインアウトできます。
例えば、SwiftUI アプリでは:
struct ContentView: View {
  @State var isAuthenticated: Bool

  init() {
    isAuthenticated = client.isAuthenticated
  }

  var body: some View {
    VStack {
      if isAuthenticated {
        Button("Sign Out") {
          Task { [self] in
            await client.signOut()
            isAuthenticated = false
          }
        }
      } else {
        Button("Sign In") {
          Task { [self] in
            do {
              try await client.signInWithBrowser(redirectUri: "${
                props.redirectUris[0] ?? 'io.logto://callback'
              }")
              isAuthenticated = true
            } catch let error as LogtoClientErrors.SignIn {
              // サインイン中にエラーが発生しました
            } catch {
              // その他のエラー
            }
          }
        }
      }
    }
  }
}
チェックポイント: アプリケーションをテストする
これで、アプリケーションをテストできます:
- アプリケーションを実行すると、サインインボタンが表示されます。
- サインインボタンをクリックすると、SDK がサインインプロセスを初期化し、Logto のサインインページにリダイレクトされます。
- サインインすると、アプリケーションに戻り、サインアウトボタンが表示されます。
- サインアウトボタンをクリックして、トークンストレージをクリアし、サインアウトします。
Xiaomi コネクターを追加する
迅速なサインインを有効にし、ユーザーコンバージョンを向上させるために、アイデンティティプロバイダー (IdP) として iOS (Swift) を接続します。Logto ソーシャルコネクターは、いくつかのパラメーター入力を許可することで、この接続を数分で確立するのに役立ちます。
ソーシャルコネクターを追加するには、次の手順に従ってください:
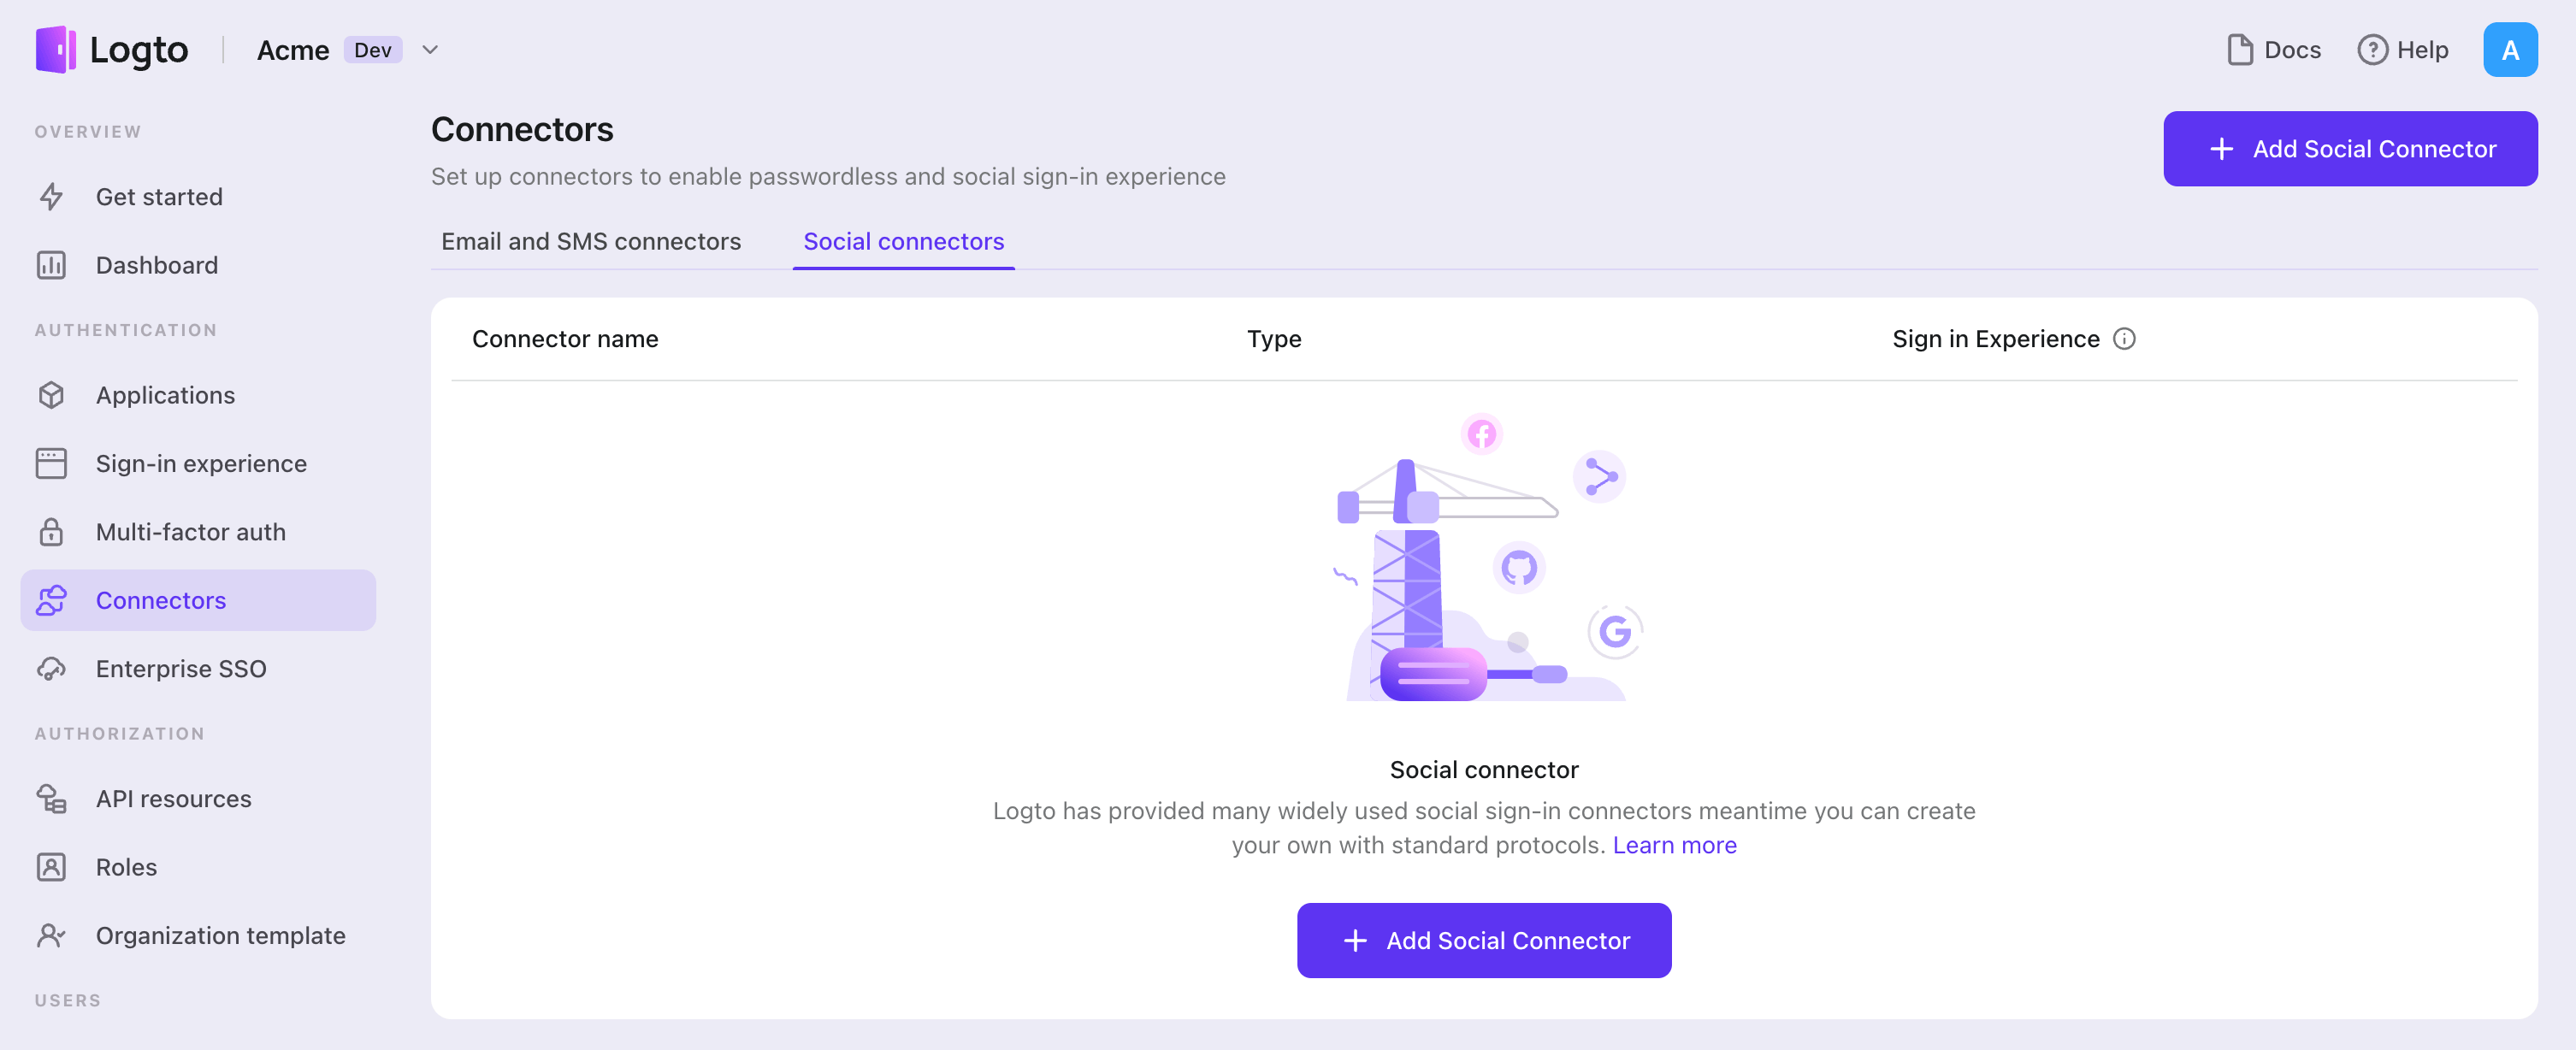
- Console > Connectors > Social Connectors に移動します。
- 「Add social connector」をクリックし、「Xiaomi」を選択します。
- README ガイドに従い、必要なフィールドを完了し、設定をカスタマイズします。
インプレースコネクターガイドに従っている場合は、次のセクションをスキップできます。
Xiaomi OAuth app を設定する
はじめに
- Xiaomi Open Platform で開発者アカウントを作成します
- Xiaomi アカウントサービス にアクセスします
- アプリケーションをまだお持ちでない場合は、新しいアプリケーションを作成します
Xiaomi OAuth アプリケーションの設定
- Xiaomi アカウントサービス にアクセスします
- OAuth 設定を構成します:
- ログインに使用したいアプリケーションを開き、「Callback URL」をクリックします(コールバック URL を編集していない場合、「Enabled」と表示されます)
- 認可 (Authorization) コールバック URL を追加します:
${your_logto_origin}/callback/${connector_id} connector_idは Logto コンソールのコネクター詳細ページの上部で確認できます
- アプリケーション詳細ページから
AppIDとAppSecretを取得します - Logto コンソールの
clientIdおよびclientSecretフィールドに、手順 3 で取得した値を入力します - オプション設定:
skipConfirm: ユーザーがすでに Xiaomi アカウントにログインしている場合に Xiaomi 認可 (Authorization) 確認ページをスキップするかどうか。デフォルトは false です
スコープ (Scope) の説明
デフォルトでは、コネクターは次のスコープ (Scope) をリクエストします:
1: ユーザープロファイルの読み取り
利用可能なスコープ (Scope):
| Scope 値 | 説明 | API インターフェース |
|---|---|---|
| 1 | ユーザープロファイルの取得 | user/profile |
| 3 | ユーザー open_id の取得 | user/openIdV2 |
| 1000 | Xiaomi ルーター情報の取得 | Mi Router |
| 1001 | すべての Xiaomi ルーター情報へのアクセス | Mi Router |
| 2001 | Xiaomi クラウドカレンダーへのアクセス | Mi Cloud |
| 2002 | Xiaomi クラウドアラームへのアクセス | Mi Cloud |
| 6000 | Mi Home スマートホームサービスの利用 | Mi Home |
| 6002 | サードパーティデバイスを Mi Home へ追加 | Mi Home |
| 6003 | Alexa で Xiaomi デバイスを操作 | Mi Home |
| 6004 | サードパーティサービスによる Xiaomi デバイスアクセス | Mi Home |
| 7000 | イエローページサービスアカウントのフォロー | Mi Cloud |
| 11000 | Xiaomi クラウド写真の取得 | Mi Cloud |
| 12001 | アプリデータを Mi Cloud へ保存 | Mi Cloud |
| 12005 | ヘルス ECG サービスの利用 | Health |
| 16000 | Mi Wallet パスの取得 | app/get_pass |
| 20000 | XiaoAI 音声サービスの有効化 | XiaoAI |
| 40000 | クラウド AI サービスの有効化 | 内部利用 |
複数のスコープ (Scope) を設定する場合は、スペースで区切って指定します。例:1 3 6000
Xiaomi コネクターのテスト
これで完了です。サインイン体験で ソーシャルサインインを有効化 するのを忘れずに行ってください。
設定を保存する
Logto コネクター設定エリアで必要な値をすべて記入したことを確認してください。「保存して完了」または「変更を保存」をクリックすると、Xiaomi コネクターが利用可能になります。
サインイン体験で Xiaomi コネクターを有効にする
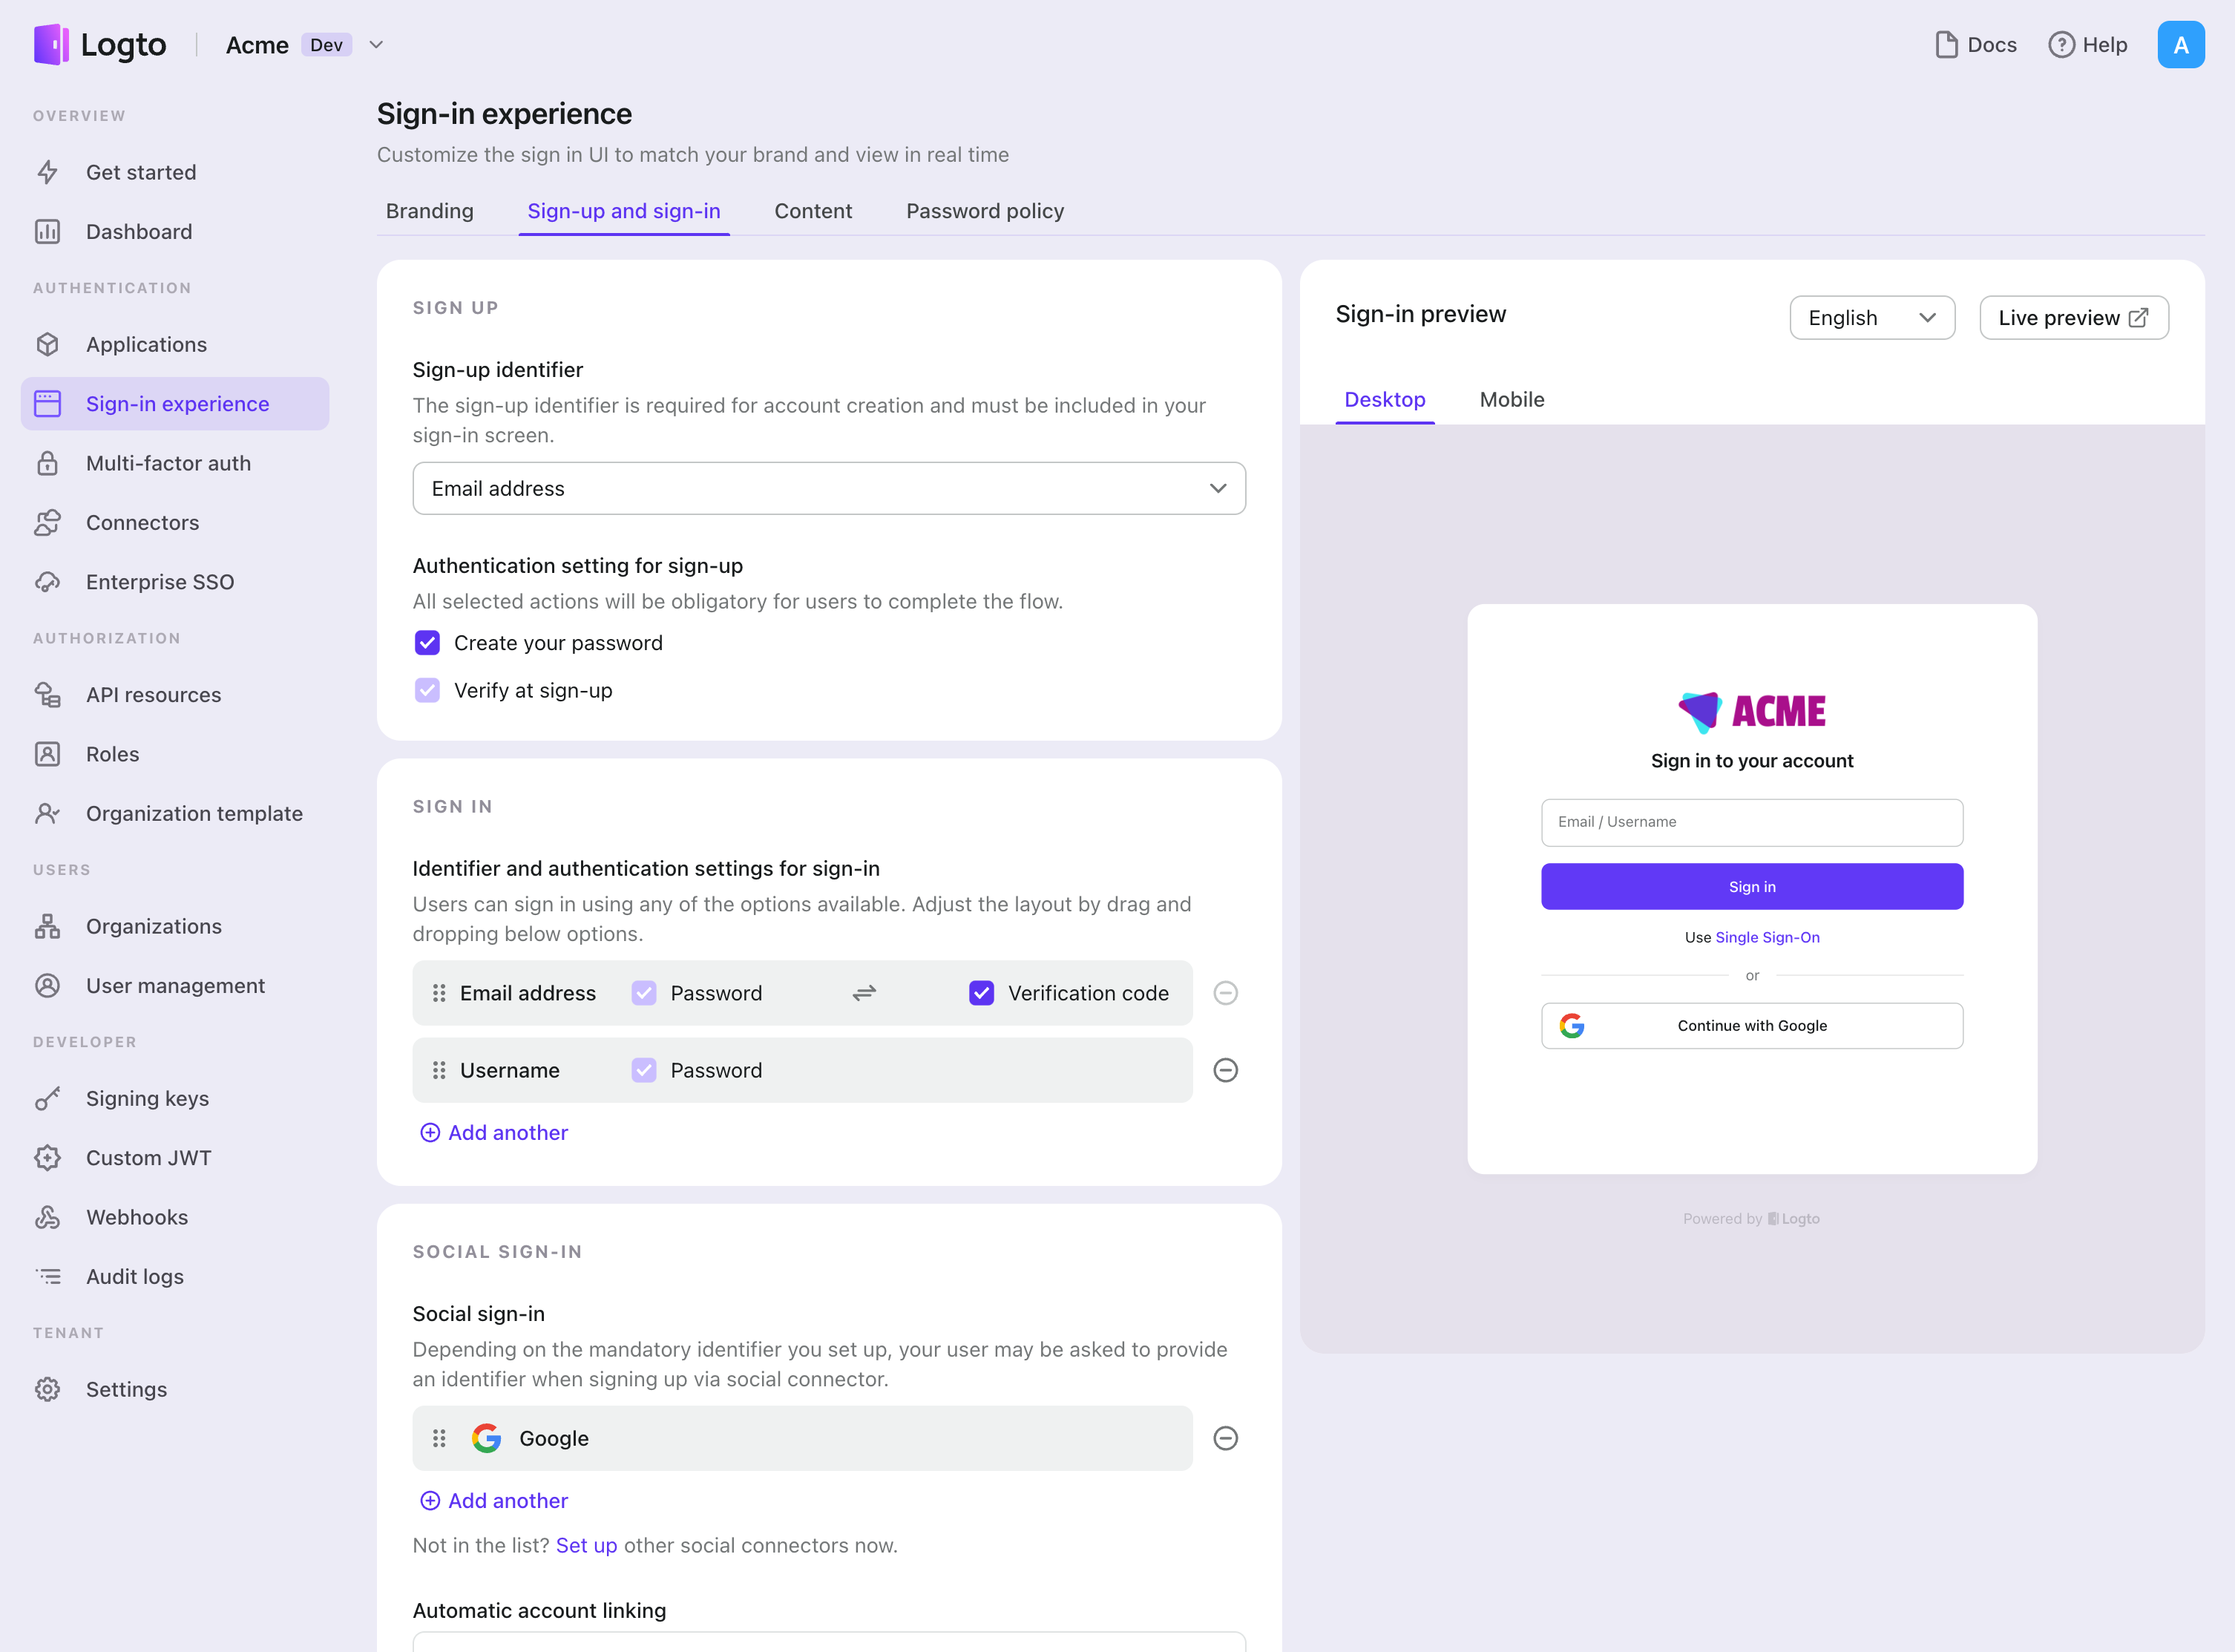
ソーシャルコネクターを正常に作成したら、サインイン体験で「Xiaomi で続行」ボタンとして有効にすることができます。
- Console > サインイン体験 > サインアップとサインイン に移動します。
- (オプション)ソーシャルログインのみが必要な場合は、サインアップ識別子に「該当なし」を選択します。
- 設定済みの Xiaomi コネクターを「ソーシャルサインイン」セクションに追加します。
テストと検証
iOS (Swift) アプリに戻ります。これで Xiaomi を使用してサインインできるはずです。お楽しみください!
さらなる読み物
エンドユーザーフロー:Logto は、MFA やエンタープライズシングルサインオン (SSO) を含む即時使用可能な認証 (Authentication) フローを提供し、アカウント設定、セキュリティ検証、マルチテナント体験の柔軟な実装のための強力な API を備えています。
認可 (Authorization):認可 (Authorization) は、ユーザーが認証 (Authentication) された後に行えるアクションやアクセスできるリソースを定義します。ネイティブおよびシングルページアプリケーションの API を保護し、ロールベースのアクセス制御 (RBAC) を実装する方法を探ります。
組織 (Organizations):特にマルチテナント SaaS や B2B アプリで効果的な組織機能は、テナントの作成、メンバー管理、組織レベルの RBAC、およびジャストインタイムプロビジョニングを可能にします。
顧客 IAM シリーズ:顧客(または消費者)アイデンティティとアクセス管理に関する連続ブログ投稿で、101 から高度なトピックまでを網羅しています。