Logto は、モダンなアプリや SaaS 製品向けに設計された Auth0 の代替です。 Cloud と オープンソース の両方のサービスを提供し、アイデンティティと管理 (IAM) システムを迅速に立ち上げるのに役立ちます。認証 (Authentication)、認可 (Authorization)、マルチテナント管理を すべて一つに まとめて楽しんでください。
Logto Cloud で無料の開発テナントから始めることをお勧めします。これにより、すべての機能を簡単に探索できます。
この記事では、Go と Logto を使用して、Facebook サインイン体験(ユーザー認証 (Authentication))を迅速に構築する手順を説明します。
前提条件
Logto でアプリケーションを作成する
Logto は OpenID Connect (OIDC) 認証 (Authentication) と OAuth 2.0 認可 (Authorization) に基づいています。これは、複数のアプリケーション間でのフェデレーテッドアイデンティティ管理をサポートし、一般的にシングルサインオン (SSO) と呼ばれます。
あなたの Traditional web アプリケーションを作成するには、次の手順に従ってください:
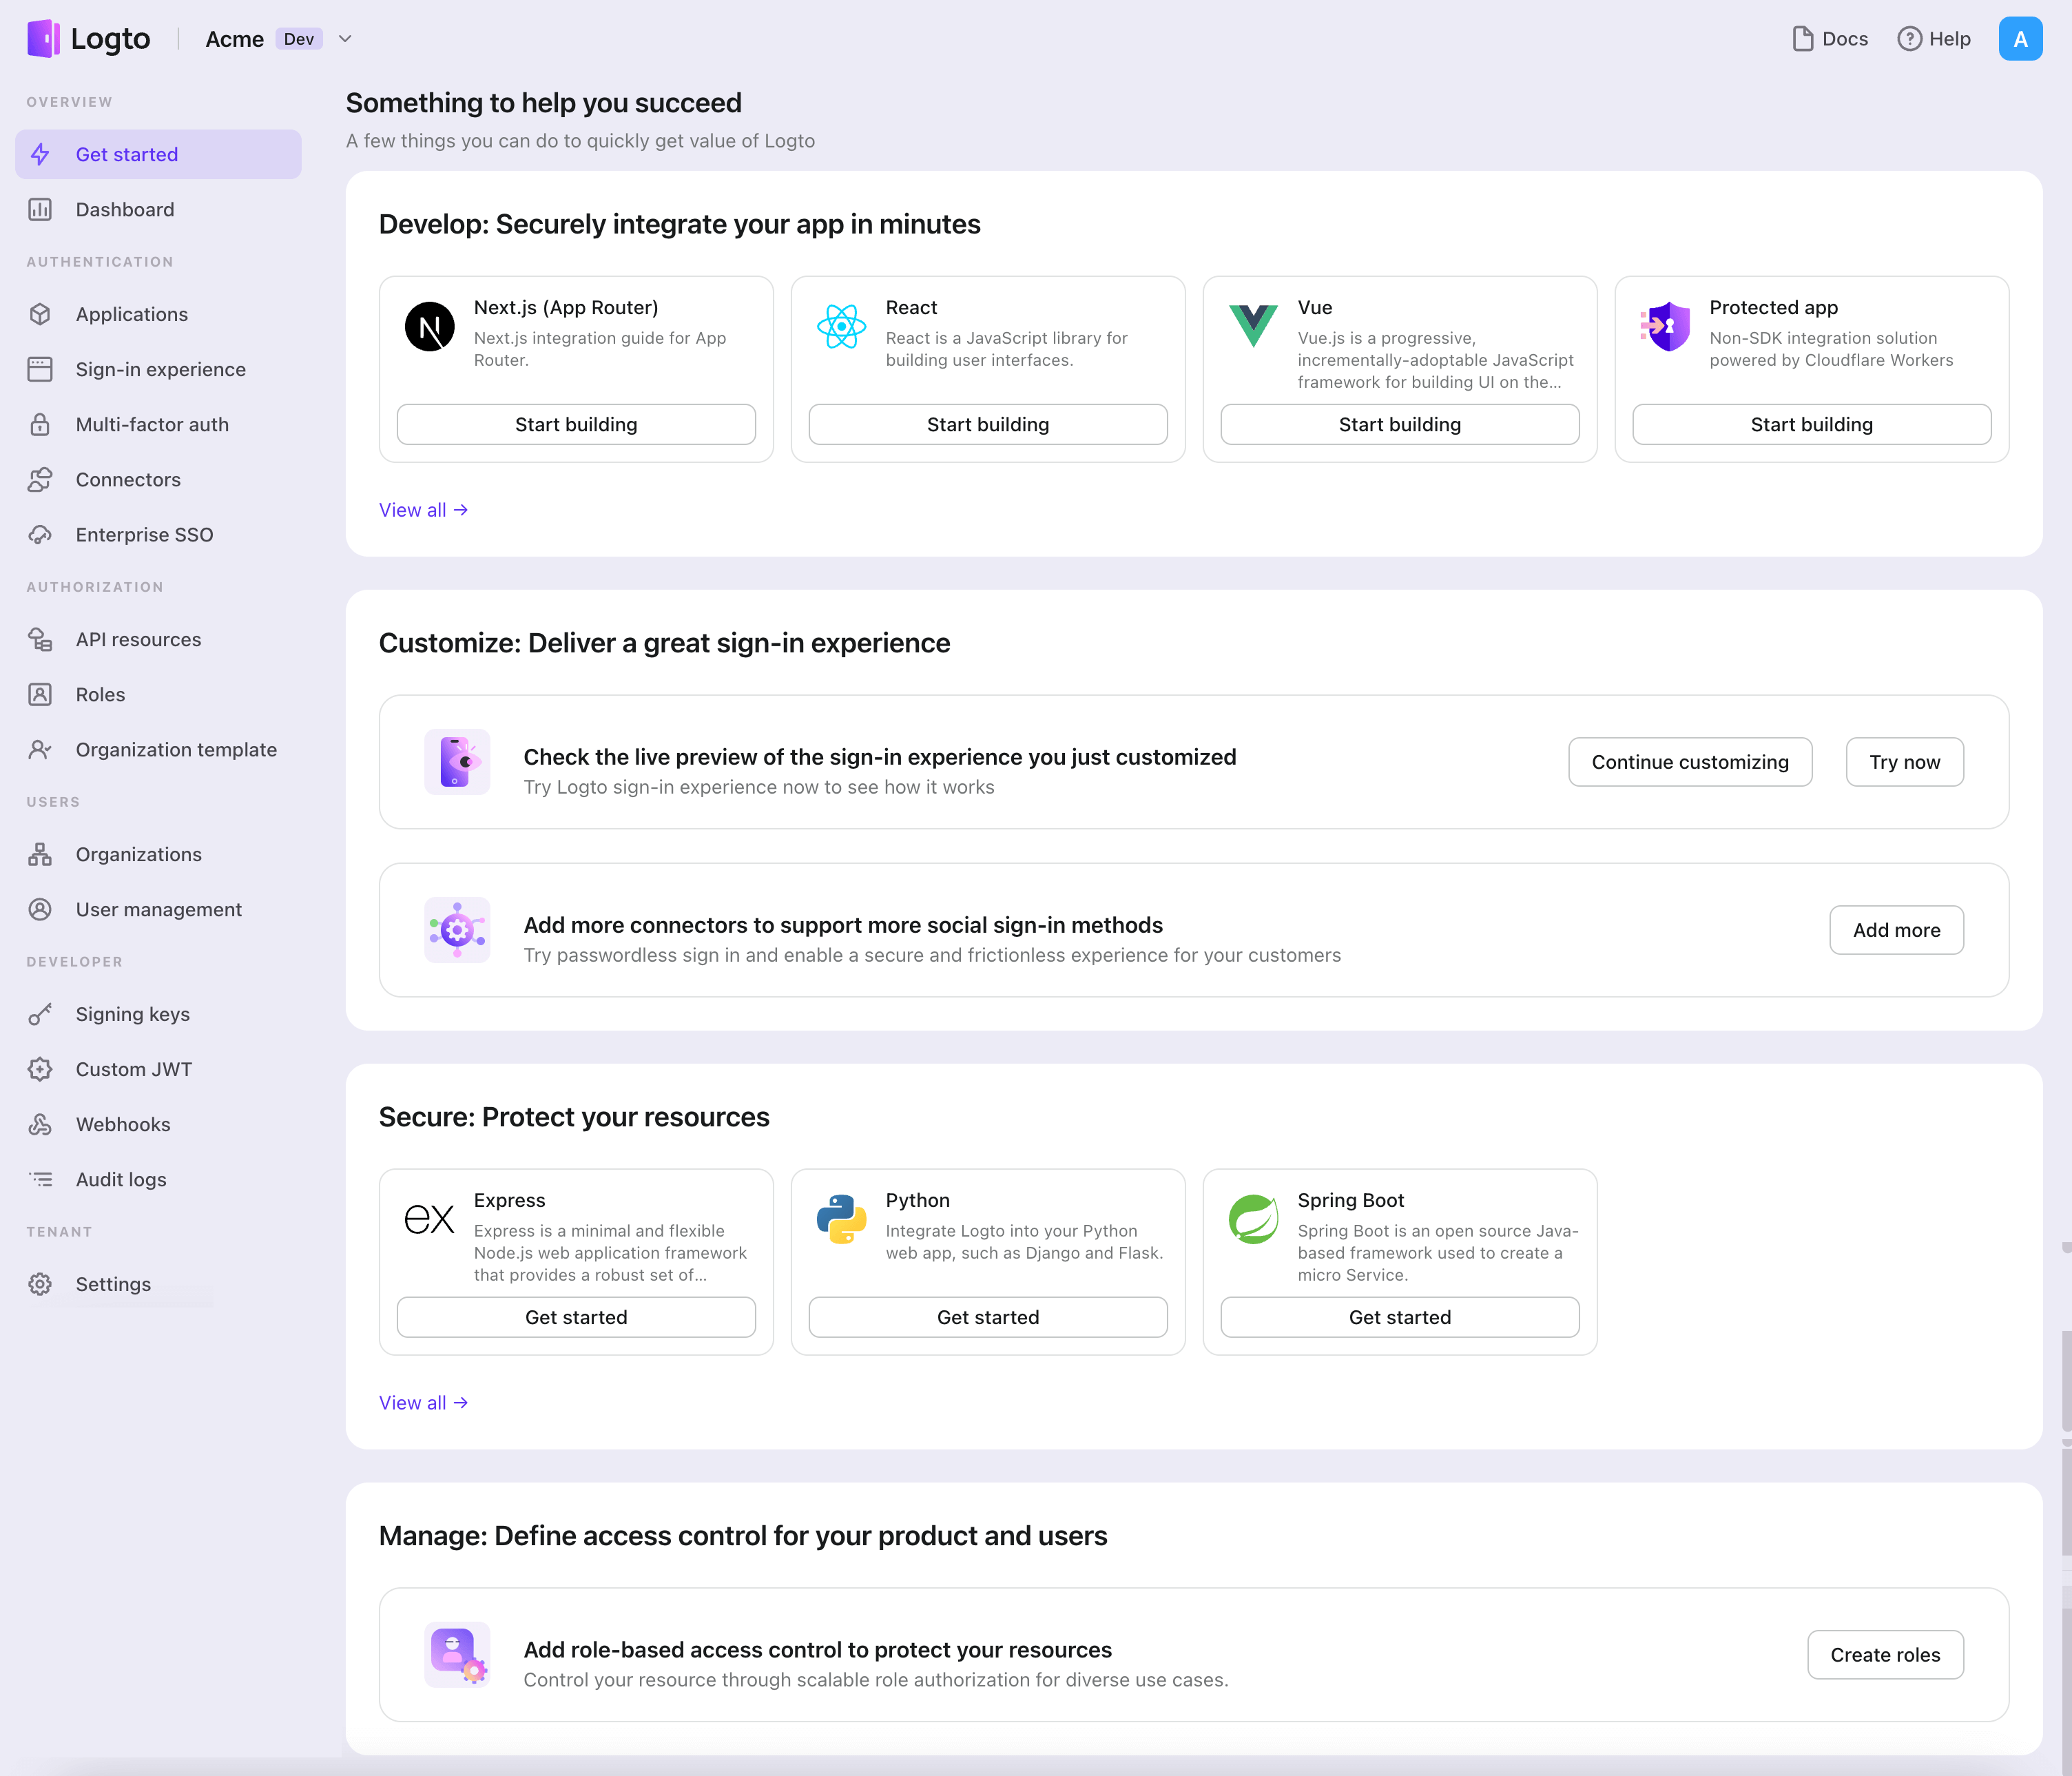
- Logto コンソール を開きます。「Get started」セクションで、「View all」リンクをクリックしてアプリケーションフレームワークのリストを開きます。あるいは、Logto Console > Applications に移動し、「Create application」ボタンをクリックします。
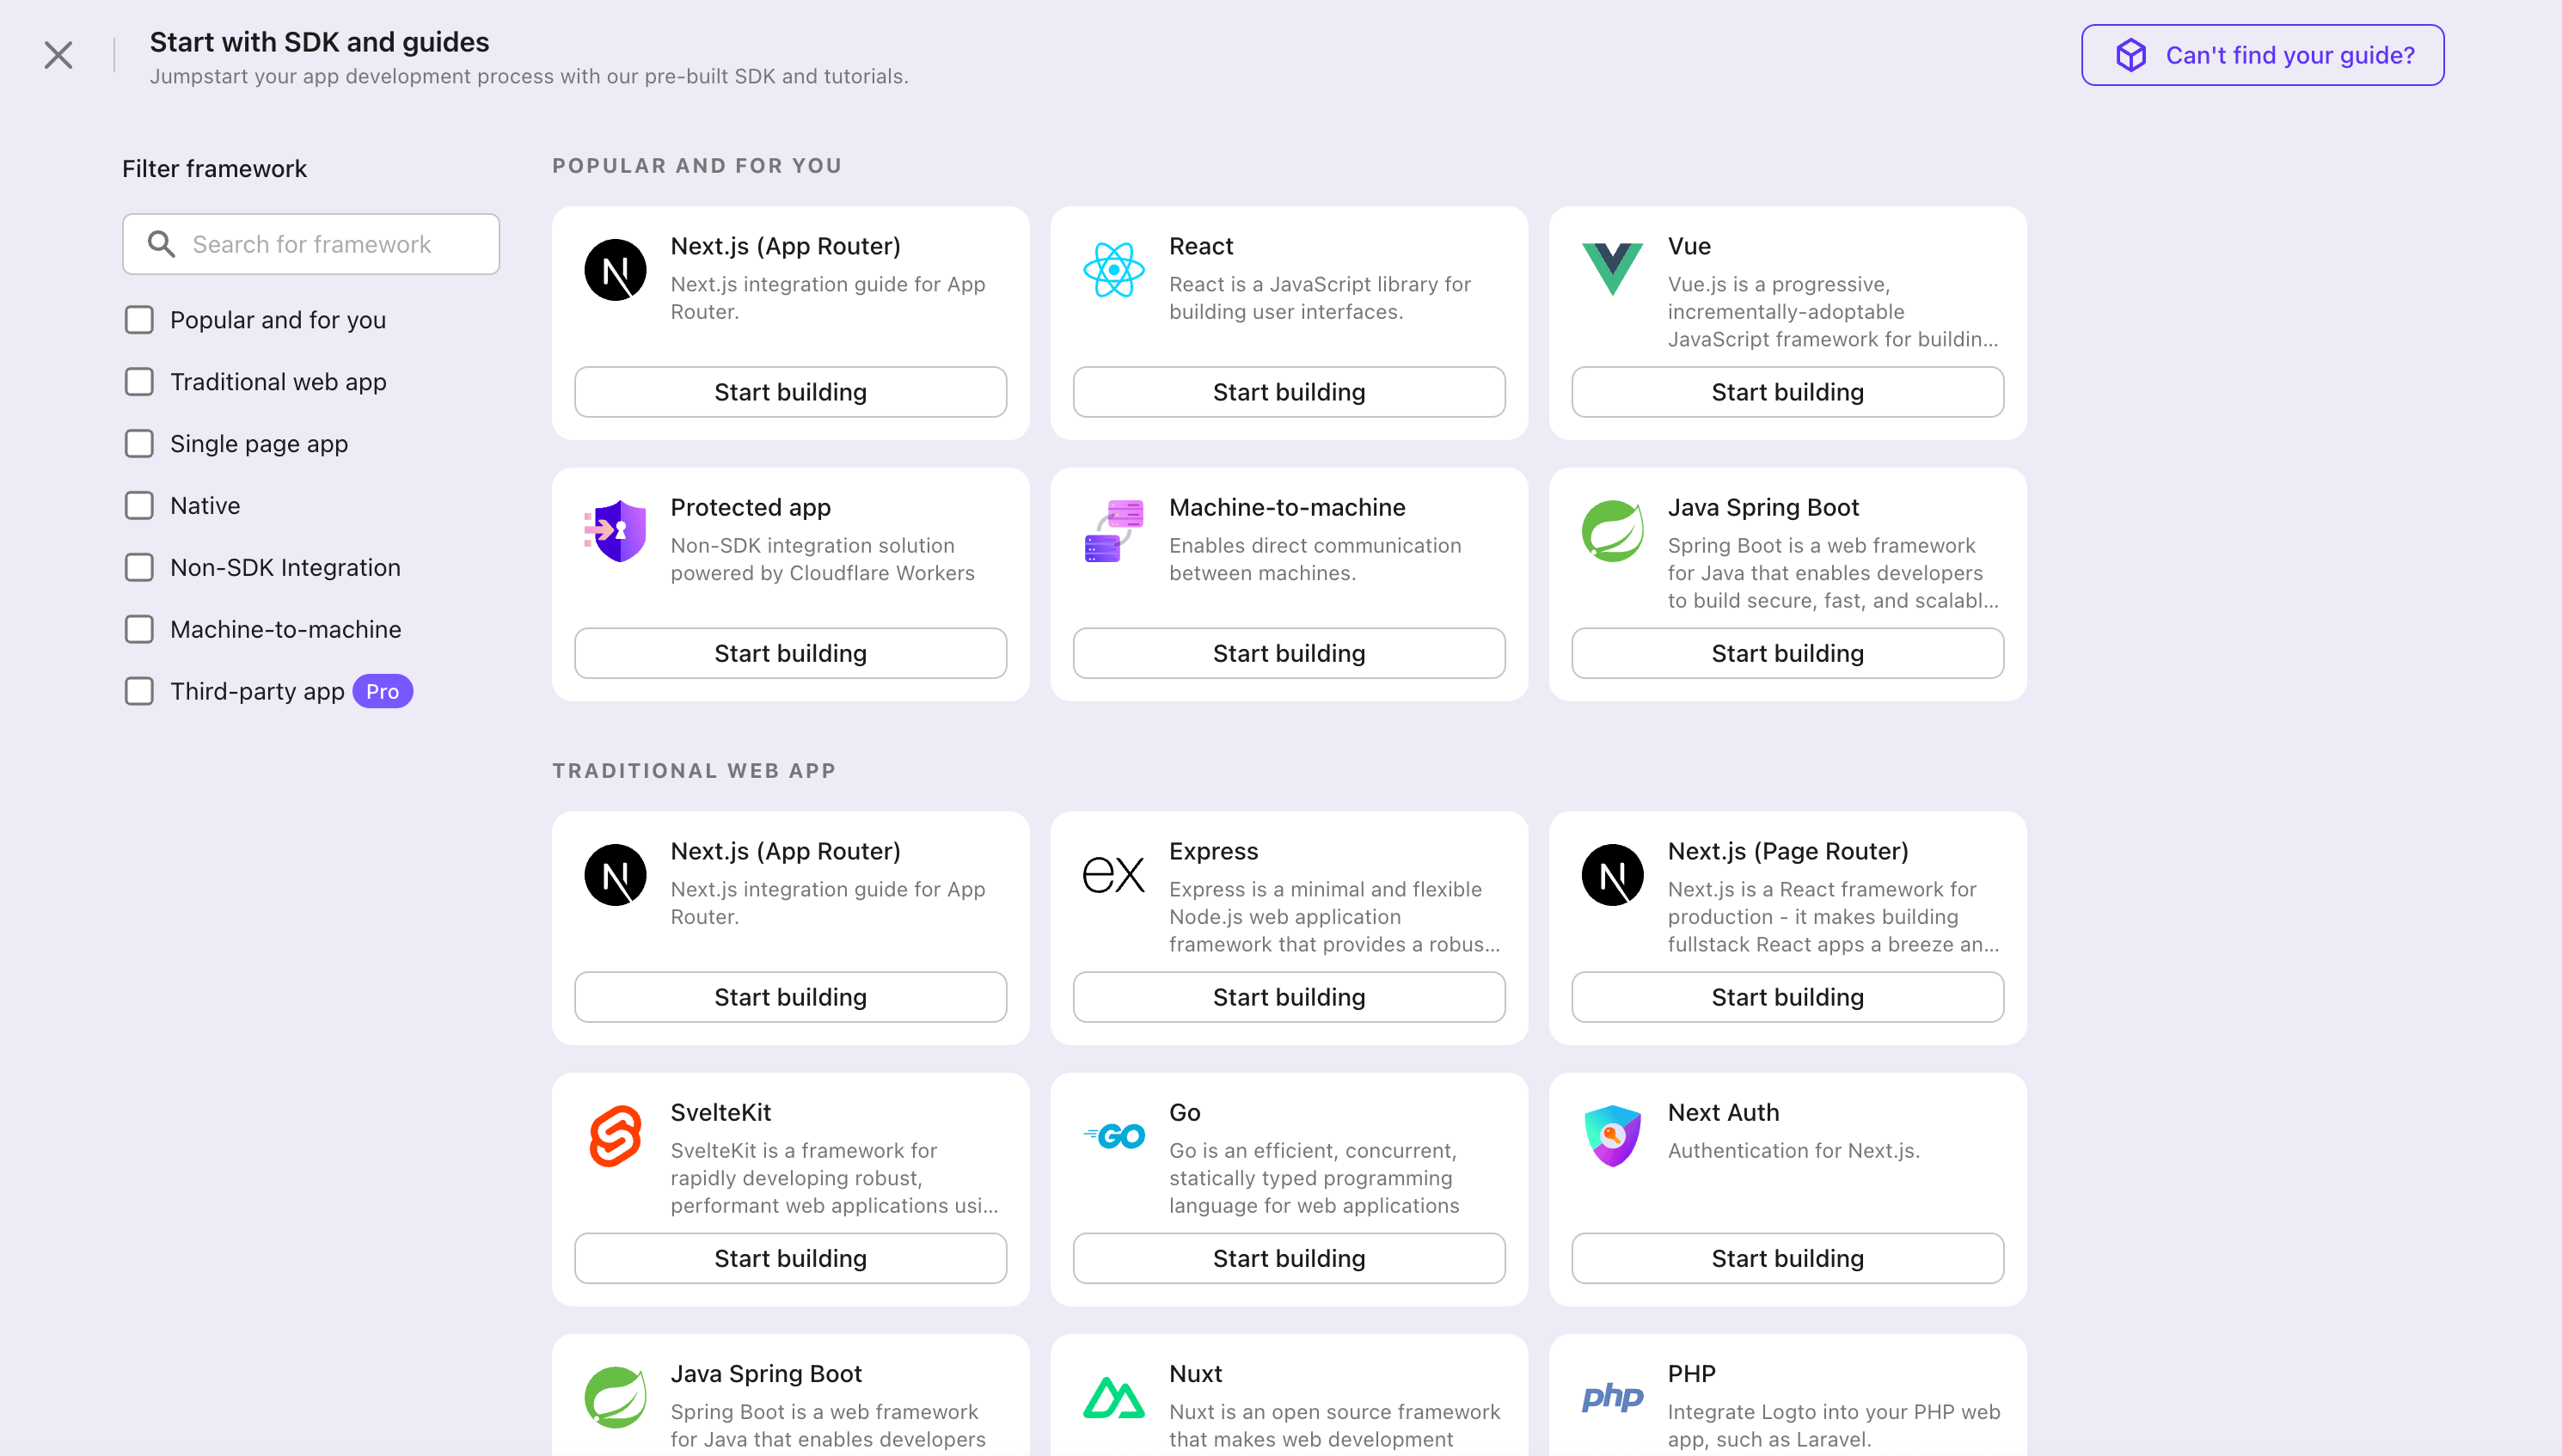
- 開いたモーダルで、左側のクイックフィルターチェックボックスを使用して、利用可能なすべての "Traditional web" フレームワークをフィルタリングするか、"Traditional web" セクションをクリックします。"Go" フレームワークカードをクリックして、アプリケーションの作成を開始します。
- アプリケーション名を入力します。例:「Bookstore」と入力し、「Create application」をクリックします。
🎉 タダーン!Logto で最初のアプリケーションを作成しました。詳細な統合ガイドを含むお祝いページが表示されます。ガイドに従って、アプリケーションでの体験を確認してください。
Go SDK を統合する
- 以下のデモは Gin Web Framework を基盤としています。同じ手順で他のフレームワークにも Logto を統合できます。
- Go のサンプルプロジェクトは Go SDK リポジトリ で利用できます。
インストール
プロジェクトのルートディレクトリで次のコマンドを実行します:
# 事前定義された値や型へアクセスするためのコアパッケージをインストール
go get github.com/logto-io/go/v2/core

# Logto と連携するためのクライアントパッケージをインストール
go get github.com/logto-io/go/v2/client
アプリケーションコードに github.com/logto-io/go/v2/core および github.com/logto-io/go/v2/client パッケージを追加します:
// main.go
package main

import (
	"github.com/gin-gonic/gin"
	// 依存関係を追加
	"github.com/logto-io/go/v2/core"
	"github.com/logto-io/go/v2/client"
)

func main() {
	router := gin.Default()
	router.GET("/", func(c *gin.Context) {
		c.String(200, "Hello Logto!")
	})
	router.Run(":3000")
}
セッションストレージを作成する
従来の Web アプリケーションでは、ユーザーの認証 (Authentication) 情報はユーザーセッションに保存されます。
Logto SDK では Storage インターフェースが提供されており、Web フレームワークに合わせて Storage アダプターを実装することで、Logto SDK がユーザーの認証 (Authentication) 情報をセッションに保存できるようになります。
Logto によって保存されるユーザー認証 (Authentication) 情報はクッキーのサイズ制限を超える可能性があるため、クッキー ベースのセッションの使用は推奨しません。 この例ではメモリ ベースのセッションを使用しています。実運用では必要に応じて Redis や MongoDB などの技術を使ってセッションを保存できます。
Logto SDK の Storage 型は次のとおりです:
package client

type Storage interface {
	GetItem(key string) string
	SetItem(key, value string)
}
github.com/gin-contrib/sessions ミドルウェアを例として、このプロセスを説明します。
ミドルウェアをアプリケーションに適用することで、ルートハンドラー内でユーザーリクエストコンテキストからユーザーセッションを取得できます:
package main

import (
	"github.com/gin-contrib/sessions"
	"github.com/gin-contrib/sessions/memstore"
	"github.com/gin-gonic/gin"
	"github.com/logto-io/go/v2/client"
)

func main() {
	router := gin.Default()

	// この例ではメモリ ベースのセッションを使用します
	store := memstore.NewStore([]byte("your session secret"))
	router.Use(sessions.Sessions("logto-session", store))

	router.GET("/", func(ctx *gin.Context) {
		// ユーザーセッションを取得
		session := sessions.Default(ctx)
		// ...
		ctx.String(200, "Hello Logto!")
	})
	router.Run(":3000")
}
session_storage.go ファイルを作成し、SessionStorage を定義して Logto SDK の Storage インターフェースを実装します:
package main

import (
	"github.com/gin-contrib/sessions"
)

type SessionStorage struct {
	session sessions.Session
}

func (storage *SessionStorage) GetItem(key string) string {
	value := storage.session.Get(key)
	if value == nil {
		return ""
	}
	return value.(string)
}

func (storage *SessionStorage) SetItem(key, value string) {
	storage.session.Set(key, value)
	storage.session.Save()
}
これで、ルートハンドラー内で Logto 用のセッションストレージを作成できます:
session := sessions.Default(ctx)
sessionStorage := &SessionStorage{session: session}
LogtoClient を初期化する
まず、Logto の設定を作成します:
func main() {
	// ...
	logtoConfig := &client.LogtoConfig{
		Endpoint:  "<your-logto-endpoint>", // 例: http://localhost:3001
		AppId:     "<your-application-id>",
		AppSecret: "<your-application-secret>",
	}
	// ...
}
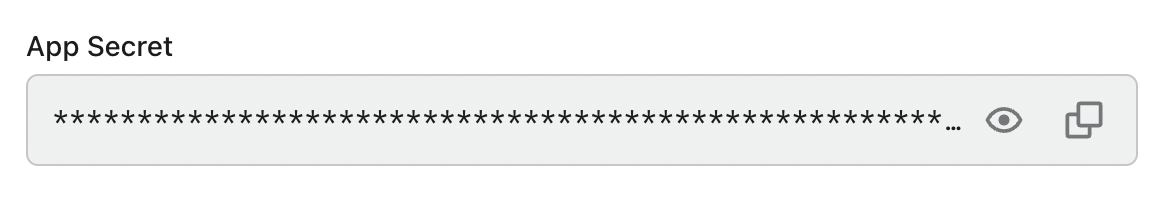
「App Secret」は管理コンソールのアプリケーション詳細ページから見つけてコピーできます:
次に、上記の Logto 設定を使用して、各ユーザーリクエストに対して LogtoClient を作成できます:
func main() {
	// ...

	router.GET("/", func(ctx *gin.Context) {
		// LogtoClient を作成
		session := sessions.Default(ctx)
		logtoClient := client.NewLogtoClient(
			logtoConfig,
			&SessionStorage{session: session},
		)

		// Logto を使用してホームページのコンテンツを制御
		authState := "このウェブサイトにログインしていません。 :("

		if logtoClient.IsAuthenticated() {
			authState = "このウェブサイトにログインしています! :)"
		}

		homePage := `<h1>Hello Logto</h1>` +
			"<div>" + authState + "</div>"

		ctx.Data(http.StatusOK, "text/html; charset=utf-8", []byte(homePage))
	})

	// ...
}
サインインルートを実装する
リダイレクト URI が設定された後、サインインリクエストを処理するために sign-in ルートを追加し、ホームページにサインインリンクも追加します:
func main() {
	// ...

	// ホームページにサインインリクエストを実行するリンクを追加
	router.GET("/", func(ctx *gin.Context) {
		// ...
		homePage := `<h1>Hello Logto</h1>` +
			"<div>" + authState + "</div>" +
			// リンクを追加
			`<div><a href="/sign-in">Sign In</a></div>`

		ctx.Data(http.StatusOK, "text/html; charset=utf-8", []byte(homePage))
	})

	// サインインリクエストを処理するためのルートを追加
	router.GET("/sign-in", func(ctx *gin.Context) {
		session := sessions.Default(ctx)
		logtoClient := client.NewLogtoClient(
			logtoConfig,
			&SessionStorage{session: session},
		)

		// サインインリクエストは Logto によって処理されます。
		// ユーザーはサインイン後にリダイレクト URI にリダイレクトされます。
		signInUri, err := logtoClient.SignIn("http://localhost:3000/callback")
		if err != nil {
			ctx.String(http.StatusInternalServerError, err.Error())
			return
		}

		// ユーザーを Logto サインインページにリダイレクトします。
		ctx.Redirect(http.StatusTemporaryRedirect, signInUri)
	})

	// ...
}
これで、ユーザーが http://localhost:3000/sign-in にアクセスすると、Logto サインインページにリダイレクトされます。
コールバックルートを実装する
ユーザーが Logto のサインインページで正常にサインインすると、Logto はユーザーをリダイレクト URI にリダイレクトします。
リダイレクト URI が http://localhost:3000/callback であるため、サインイン後のコールバックを処理するために /callback ルートを追加します。
func main() {
	// ...

	// サインインコールバックリクエストを処理するためのルートを追加
	router.GET("/callback", func(ctx *gin.Context) {
		session := sessions.Default(ctx)
		logtoClient := client.NewLogtoClient(
			logtoConfig,
			&SessionStorage{session: session},
		)

		// サインインコールバックリクエストは Logto によって処理されます
		err := logtoClient.HandleSignInCallback(ctx.Request)
		if err != nil {
			ctx.String(http.StatusInternalServerError, err.Error())
			return
		}

		// 開発者が指定したページにジャンプします。
		// この例では、ユーザーをホームページに戻します。
		ctx.Redirect(http.StatusTemporaryRedirect, "/")
	})

	// ...
}
サインアウトルートを実装する
ユーザーがサインアウトすると、Logto はユーザーをポストサインアウトリダイレクト URI にリダイレクトします。
次に、sign-out ルートを追加してサインアウトリクエストを処理し、ホームページにサインアウトリンクを追加しましょう:
func main() {
	// ...

	// ホームページにサインアウトリクエストを実行するリンクを追加
	router.GET("/", func(ctx *gin.Context) {
		// ...
		homePage := `<h1>Hello Logto</h1>` +
			"<div>" + authState + "</div>" +
			`<div><a href="/sign-in">Sign In</a></div>` +
			// リンクを追加
			`<div><a href="/sign-out">Sign Out</a></div>`

		ctx.Data(http.StatusOK, "text/html; charset=utf-8", []byte(homePage))
	})

	// サインアウトリクエストを処理するルートを追加
	router.GET("/sign-out", func(ctx *gin.Context) {
		session := sessions.Default(ctx)
		logtoClient := client.NewLogtoClient(
			logtoConfig,
			&SessionStorage{session: session},
		)

		// サインアウトリクエストは Logto によって処理されます。
		// サインアウト後、ユーザーはポストサインアウトリダイレクト URI にリダイレクトされます。
		signOutUri, signOutErr := logtoClient.SignOut("http://localhost:3000")

		if signOutErr != nil {
			ctx.String(http.StatusOK, signOutErr.Error())
			return
		}

		ctx.Redirect(http.StatusTemporaryRedirect, signOutUri)
	})

	// ...
}
ユーザーがサインアウトリクエストを行った後、Logto はセッション内のすべてのユーザー認証情報をクリアします。
チェックポイント: アプリケーションをテストする
これで、アプリケーションをテストできます:
- アプリケーションを実行すると、サインインボタンが表示されます。
- サインインボタンをクリックすると、SDK がサインインプロセスを初期化し、Logto のサインインページにリダイレクトされます。
- サインインすると、アプリケーションに戻り、サインアウトボタンが表示されます。
- サインアウトボタンをクリックして、トークンストレージをクリアし、サインアウトします。
Facebook コネクターを追加する
迅速なサインインを有効にし、ユーザーコンバージョンを向上させるために、アイデンティティプロバイダー (IdP) として Go を接続します。Logto ソーシャルコネクターは、いくつかのパラメーター入力を許可することで、この接続を数分で確立するのに役立ちます。
ソーシャルコネクターを追加するには、次の手順に従ってください:
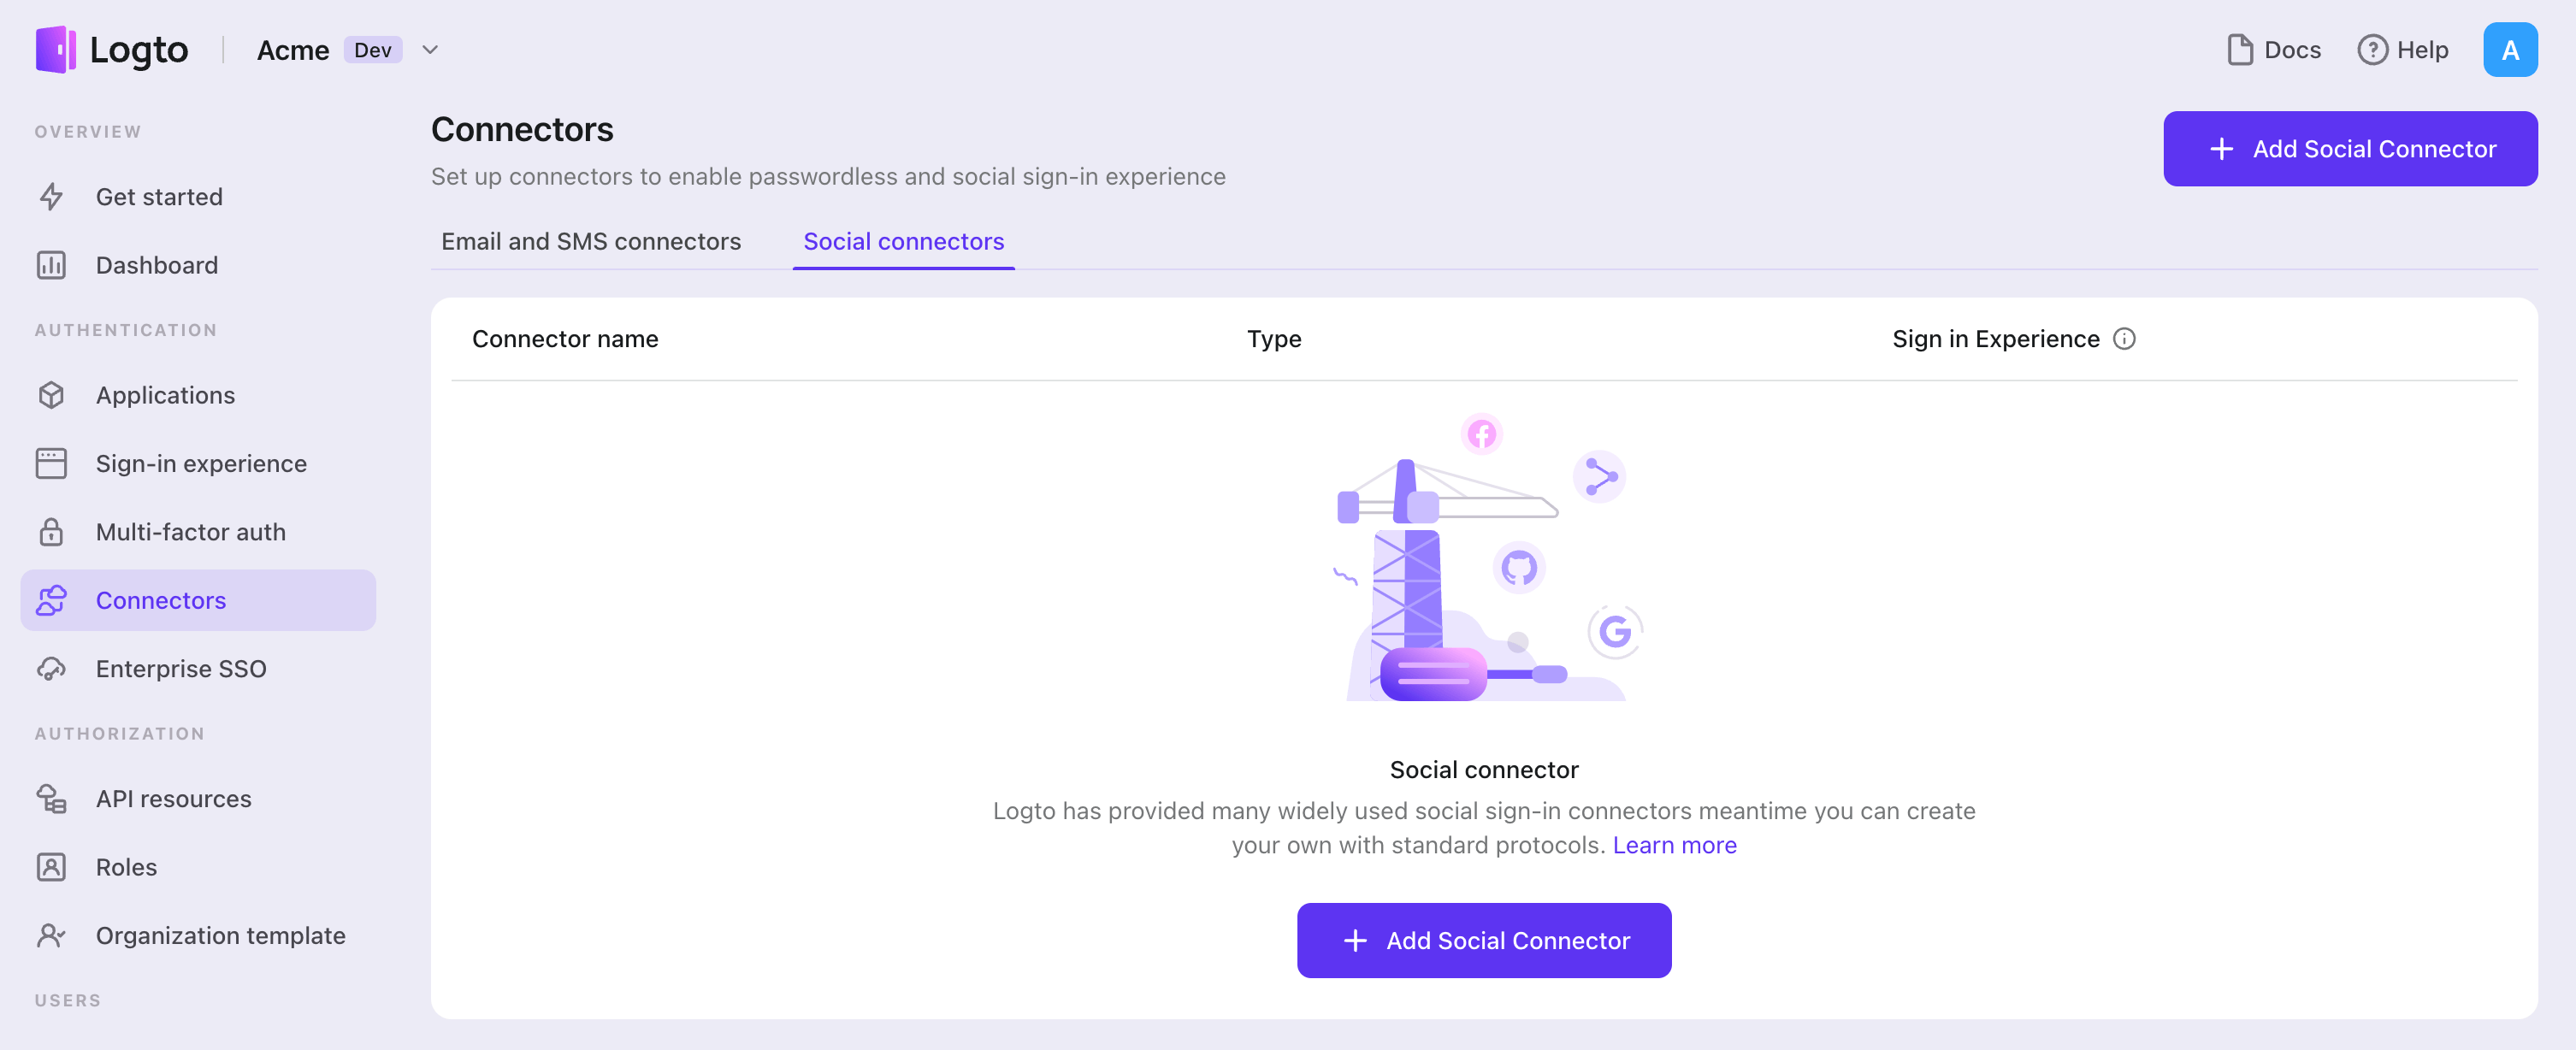
- Console > Connectors > Social Connectors に移動します。
- 「Add social connector」をクリックし、「Facebook」を選択します。
- README ガイドに従い、必要なフィールドを完了し、設定をカスタマイズします。
インプレースコネクターガイドに従っている場合は、次のセクションをスキップできます。
Facebook login を設定する
ステップ 1: Facebook App Dashboard でアプリをセットアップする
Facebook を認証 (Authentication) プロバイダーとして利用する前に、Facebook デベロッパープラットフォームでアプリをセットアップし、OAuth 2.0 資格情報を取得する必要があります。
- まだアカウントがない場合は、 Facebook デベロッパーとして登録 してください。
- アプリ ページにアクセスします。
- 既存のアプリをクリックするか、必要に応じて 新しいアプリを作成 します。
ユースケースは、アプリが Meta とどのようにやり取りするかの主要な方法であり、アプリで利用可能な API、機能、権限、プロダクトを決定します。ソーシャル認証 (Authentication) のみ(メールアドレスと public_profile の取得)が必要な場合は「Authentication and request data from users with Facebook Login」を選択してください。Facebook API へのアクセスが必要な場合は、希望するユースケースを選択してください。ほとんどのユースケースは、アプリ作成後に「Facebook Login for business」の統合もサポートしています。
- アプリ作成後、アプリダッシュボードページで Use cases > Facebook Login > Settings または Facebook Login for business > Settings に移動します。
- Valid OAuth Redirect URIs に Logto の Callback URI を入力します(Logto の Facebook コネクターからコピーしてください)。ユーザーが Facebook でサインインした後、ここに認可コード付きでリダイレクトされ、Logto が認証 (Authentication) を完了します。
- Use cases に移動し、ユースケースの Customize をクリックしてスコープを追加します。Logto で Facebook サインインを実装するには
emailとpublic_profileの追加を推奨します(必須)。
ステップ 2: クライアント資格情報で Logto コネクターをセットアップする
- Facebook App Dashboard で、サイドバーの App settings > Basic をクリックします。
- パネルに App ID と App secret が表示されます。
- App secret 入力欄の横にある Show ボタンをクリックして内容を表示し、コピーします。
- Logto の Facebook コネクター設定を行います:
clientIdフィールドに App ID を入力します。clientSecretフィールドに App secret を入力します。- Logto で Save and Done をクリックし、アイデンティティシステムと Facebook を接続します。
ステップ 3: スコープを設定する
スコープは、アプリがユーザーから要求する権限を定義し、Facebook アカウントからどのプライベートデータにアクセスできるかを制御します。
Facebook App Dashboard でスコープを設定する
- Facebook App Dashboard > Use cases に移動し、Customize ボタンをクリックします。
- アプリが必要とするスコープのみを追加します。ユーザーは Facebook の同意画面でこれらの権限を確認し、承認します:
- 認証 (Authentication) 用(必須):
emailとpublic_profile - API アクセス用(任意):アプリが必要とする追加スコープ(例:Threads API へのアクセスには
threads_content_publish、threads_read_repliesなど)。利用可能なサービスは Meta Developer Documentation を参照してください。
- 認証 (Authentication) 用(必須):
Logto でスコープを設定する
ニーズに応じて、以下のいずれかの方法を選択してください:
オプション 1: 追加の API スコープが不要な場合
- Logto の Facebook コネクターの
Scopesフィールドを空欄のままにします。 - デフォルトのスコープ
email public_profileがリクエストされ、Logto が基本的なユーザー情報を正しく取得できます。
オプション 2: サインイン時に追加スコープをリクエストする場合
- 必要なすべてのスコープを Scopes フィールドにスペース区切りで入力します。
- ここに入力したスコープがデフォルトを上書きするため、必ず認証 (Authentication) 用スコープ
email public_profileも含めてください。
オプション 3: 後からインクリメンタルスコープをリクエストする場合
- ユーザーがサインインした後、フェデレーテッドソーシャル認可 (Authorization) フローを再実行し、ユーザーの保存済みトークンセットを更新することで、必要に応じて追加スコープをリクエストできます。
- これらの追加スコープは Logto の Facebook コネクターの
Scopesフィールドに入力する必要はなく、Logto の Social Verification API を通じて実現できます。
これらの手順に従うことで、Logto Facebook コネクターはアプリに必要な権限のみをリクエストします。
アプリが Facebook API へのアクセスやアクション実行のためにこれらのスコープをリクエストする場合は、Logto Facebook コネクターで Store tokens for persistent API access を有効にしてください。詳細は次のセクションを参照してください。
ステップ 4: 一般設定
Facebook への接続を妨げることはありませんが、エンドユーザーの認証 (Authentication) 体験に影響する可能性のある一般的な設定を紹介します。
プロフィール情報の同期
Facebook コネクターでは、ユーザー名やアバターなどのプロフィール情報の同期ポリシーを設定できます。以下から選択してください:
- サインアップ時のみ同期:ユーザーが初めてサインインしたときにプロフィール情報を一度だけ取得します。
- サインイン時に常に同期:ユーザーがサインインするたびにプロフィール情報を更新します。
Facebook API へのアクセス用トークンの保存(任意)
Facebook API へのアクセスやユーザー認可によるアクション実行(ソーシャルサインインまたはアカウント連携経由)を行いたい場合、Logto は特定の API スコープを取得し、トークンを保存する必要があります。
- 上記の手順に従って必要なスコープを追加します。
- Logto Facebook コネクターで Store tokens for persistent API access を有効にします。Logto は Facebook アクセストークンを Secret Vault に安全に保存します。
Facebook はリフレッシュトークンを提供していません。ただし、トークン保存が有効な場合、Logto はユーザー認証 (Authentication) 時に自動的に長期間有効なアクセストークン(60日間)をリクエストします。この期間中、ユーザーは手動でアクセストークンを取り消すことができますが、そうでなければ Facebook API へのアクセスに再認可は不要です。注意:offline_access を Scope フィールドに追加しないでください。エラーの原因となる場合があります。
ステップ 5: Facebook のテストユーザーでサインインをテストする(任意)
テスト、開発者、管理者ユーザーアカウントを使ってアプリでのサインインをテストできます。また、アプリを公開して任意の Facebook ユーザーがサインインできるようにすることも可能です。
- Facebook App Dashboard で、サイドバーの App roles > Test Users をクリックします。
- Create test users ボタンをクリックしてテストユーザーを作成します。
- 既存のテストユーザーの Options ボタンをクリックすると、「名前とパスワードの変更」などの操作が可能です。
ステップ 6: Facebook サインイン設定を公開する
通常、テスト、管理者、開発者ユーザーのみがアプリでサインインできます。プロダクション環境で一般の Facebook ユーザーがアプリでサインインできるようにするには、アプリを公開する必要があります。
- Facebook App Dashboard で、サイドバーの Publish をクリックします。
- 必要に応じて Privacy Policy URL と User data deletion フィールドを入力します。
- 右下の Save changes ボタンをクリックします。
- アプリ上部バーの Live スイッチボタンをクリックします。
設定を保存する
Logto コネクター設定エリアで必要な値をすべて記入したことを確認してください。「保存して完了」または「変更を保存」をクリックすると、Facebook コネクターが利用可能になります。
サインイン体験で Facebook コネクターを有効にする
ソーシャルコネクターを正常に作成したら、サインイン体験で「Facebook で続行」ボタンとして有効にすることができます。
- Console > サインイン体験 > サインアップとサインイン に移動します。
- (オプション)ソーシャルログインのみが必要な場合は、サインアップ識別子に「該当なし」を選択します。
- 設定済みの Facebook コネクターを「ソーシャルサインイン」セクションに追加します。
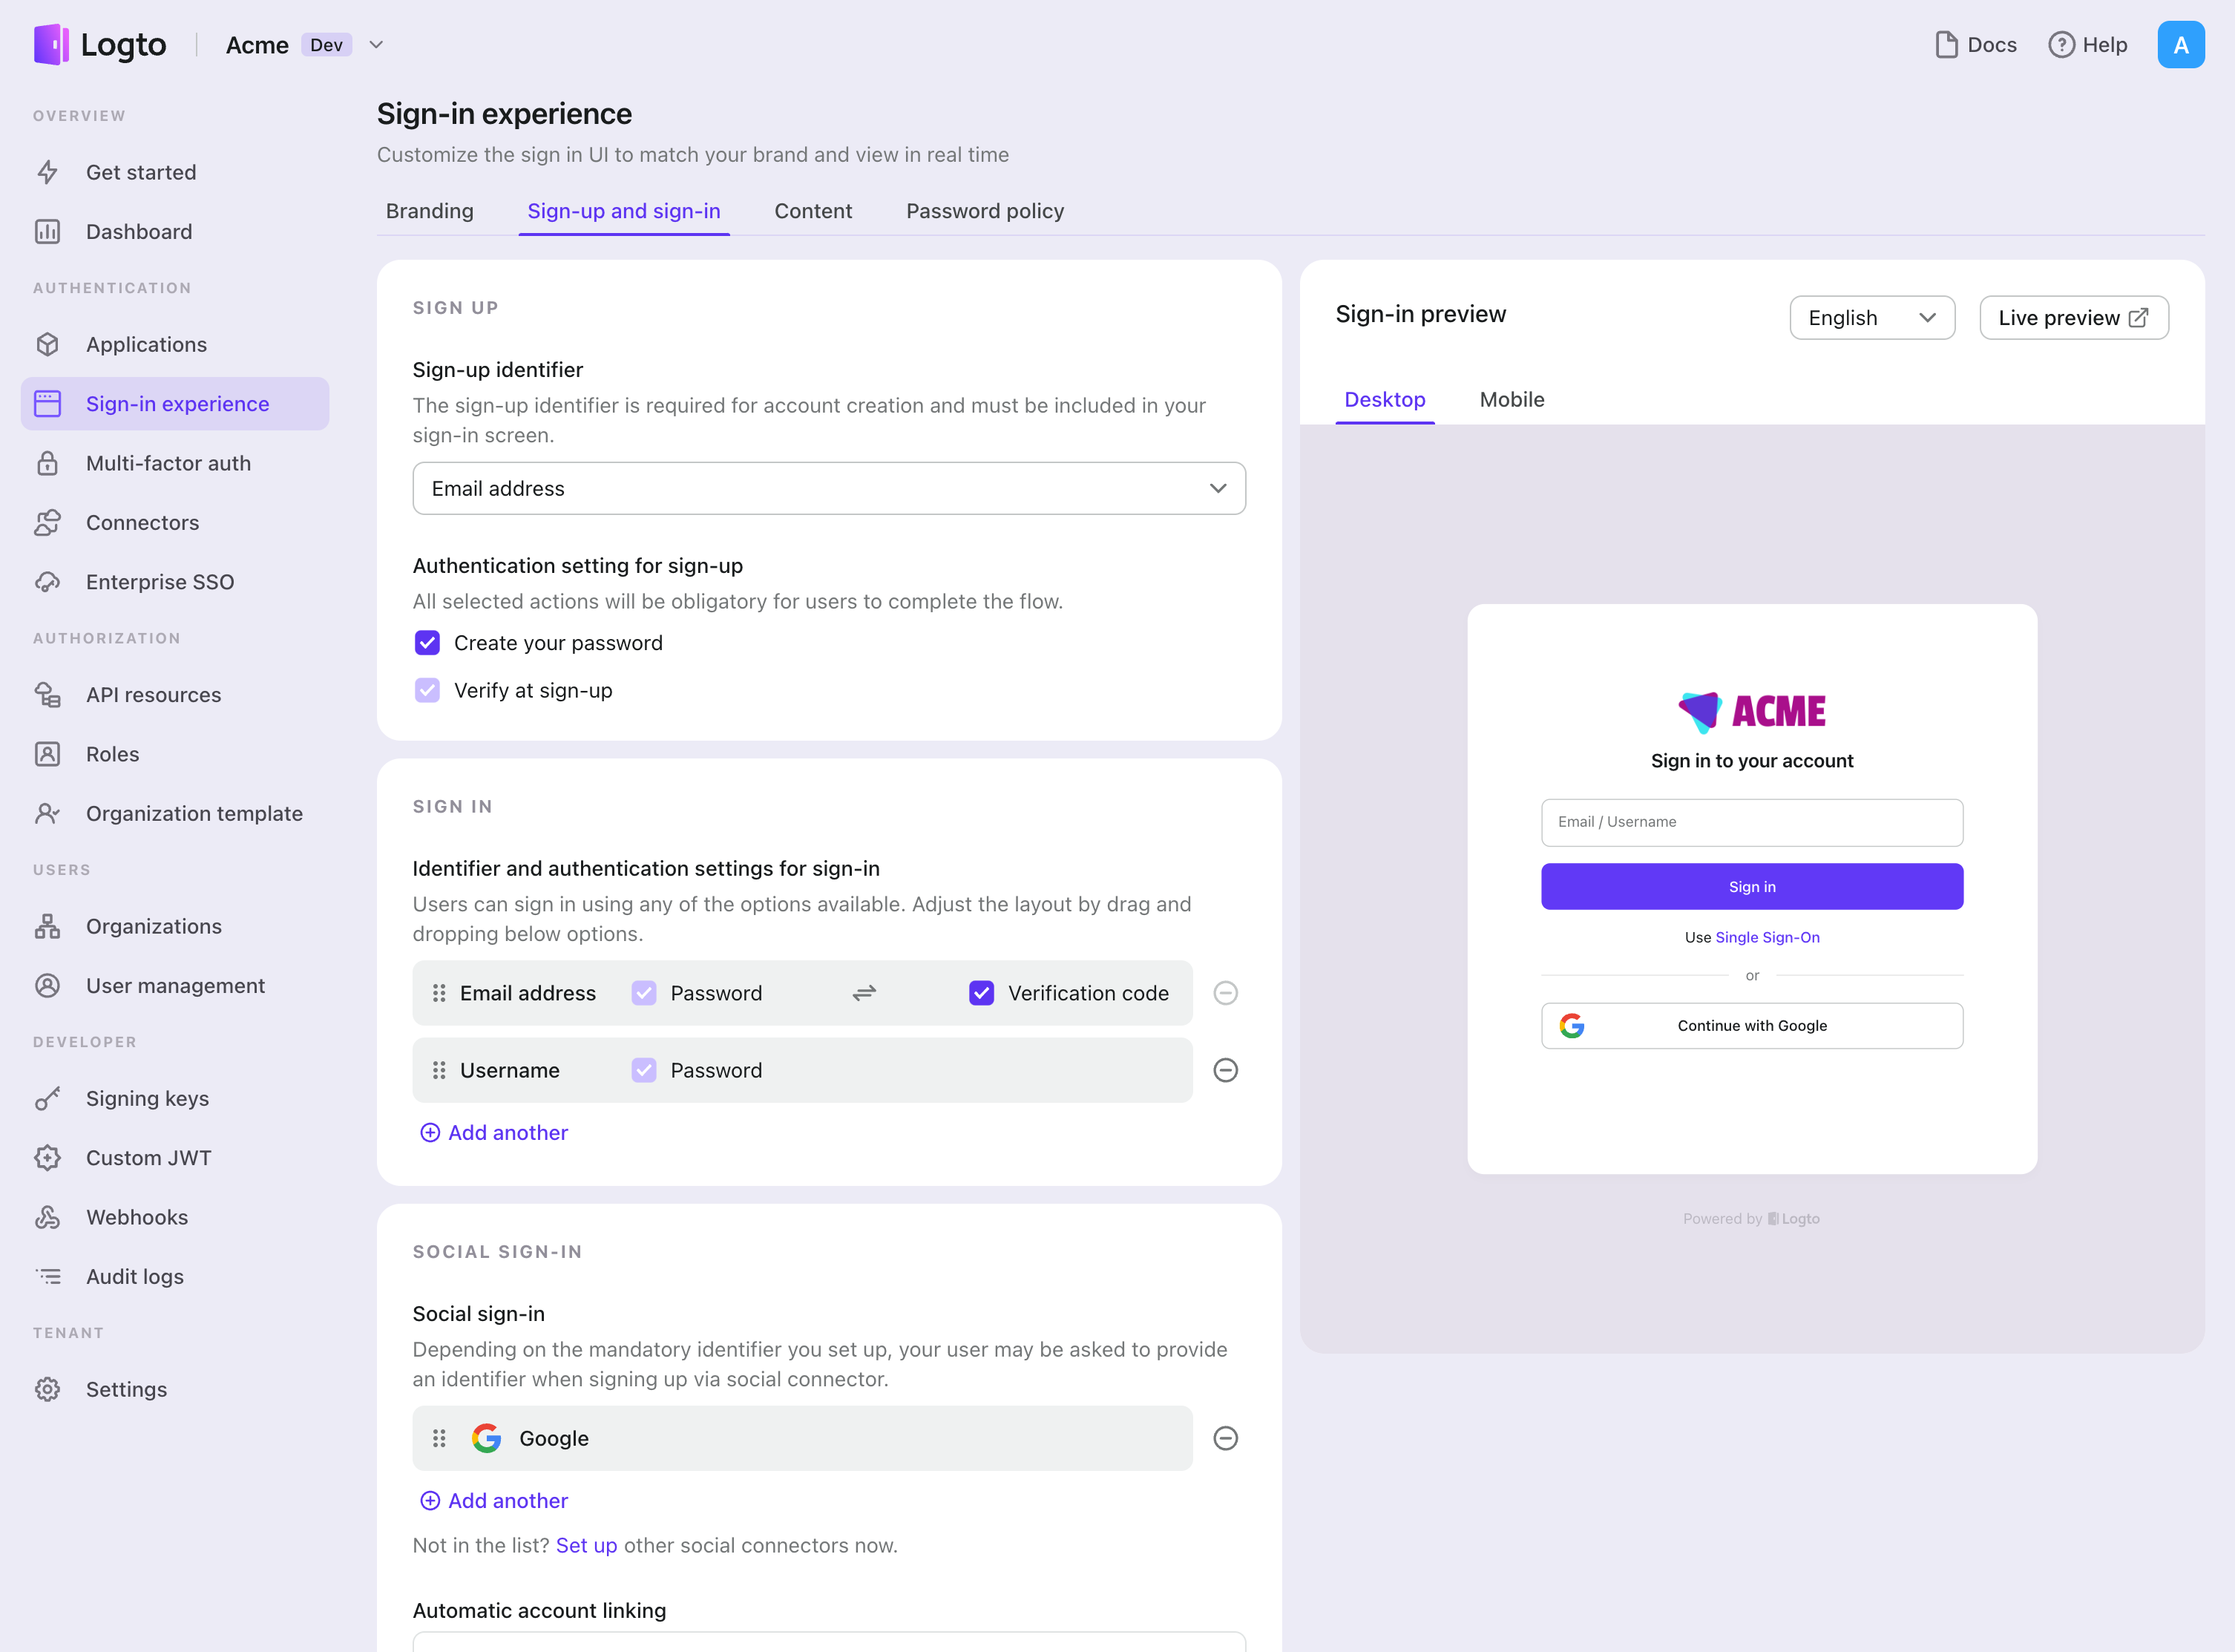
テストと検証
Go アプリに戻ります。これで Facebook を使用してサインインできるはずです。お楽しみください!
さらなる読み物
エンドユーザーフロー:Logto は、MFA やエンタープライズシングルサインオン (SSO) を含む即時使用可能な認証 (Authentication) フローを提供し、アカウント設定、セキュリティ検証、マルチテナント体験の柔軟な実装のための強力な API を備えています。
認可 (Authorization):認可 (Authorization) は、ユーザーが認証 (Authentication) された後に行えるアクションやアクセスできるリソースを定義します。ネイティブおよびシングルページアプリケーションの API を保護し、ロールベースのアクセス制御 (RBAC) を実装する方法を探ります。
組織 (Organizations):特にマルチテナント SaaS や B2B アプリで効果的な組織機能は、テナントの作成、メンバー管理、組織レベルの RBAC、およびジャストインタイムプロビジョニングを可能にします。
顧客 IAM シリーズ:顧客(または消費者)アイデンティティとアクセス管理に関する連続ブログ投稿で、101 から高度なトピックまでを網羅しています。